



Durante años, gran parte de la discusión sobre ciberseguridad en torno a la inteligencia artificial se centró en qué atacantes puede Con el tiempo hacer con AI.
Esa conversación está cambiando.
Los atacantes ya están usando IA generativa dentro de intrusiones en el mundo real, no solo para escribir correos electrónicos de phishing o generar código malicioso, sino para realizar reconocimientos, solucionar problemas con comandos fallidos, recolectar credenciales, navegar por redes desconocidas, identificar sistemas valiosos y decidir qué atacar a continuación. Un informe reciente de eSecurity Planet, basado en la investigación de Gambit Security, documenta tres actores de amenaza distintos que utilizan IA en diferentes etapas de operaciones cibernéticas activas.
Esa distinción importa.
La IA ya no es simplemente ayudar a los criminales a crear mejor contenido.
Está empezando a ayudarles a tomar mejores decisiones.
Y eso debería cambiar cómo piensan las empresas sobre identidad, autenticación, control de acceso, segmentación y respuesta a incidentes.
AI se está convirtiendo en asistente de ataque
Una de las conclusiones más importantes del artículo de eSecurity Planet es que la IA está funcionando como un multiplicador de la fuerza operativa para los atacantes.
La tecnología no necesariamente está inventando técnicas de ciberataques completamente nuevas. En cambio, está ayudando a los criminales a ejecutar técnicas familiares más rápido, solucionar problemas con más eficacia, entender entornos que nunca han visto antes, e identificar los sistemas que más importan.
Eso es potencialmente más consecuente que otro correo electrónico de phishing generado por IA.
Un atacante experto tradicionalmente necesitaba conocimientos y experiencia considerables para entrar en una red desconocida y determinar:
¿Qué servidores importan?
¿Dónde están los refuerzos?
¿Qué credenciales proporcionan acceso administrativo?
¿Qué bases de datos contienen la información más valiosa?
¿Dónde debe comenzar el movimiento lateral?
Ahora un asistente de inteligencia artificial puede ayudar a responder algunas de esas preguntas.
El resultado no es necesariamente un nuevo ataque.
Es un atacante más rápido y capaz.
El caso de los caballeros: AI ayuda a un atacante a entender a la víctima
El primer caso discutido por eSecurity Planet involucraba a un presunto afiliado de La operación de ransomware como servicio.
Los investigadores observaron que el atacante usaba el código Claude durante intrusiones que afectaban a varias organizaciones de diferentes industrias y países.La IA ayudó con reconocimiento, comandos de explotación, scripting, modificaciones de cortafuegos, análisis de sistemas y movimiento lateral.
Tal vez la parte más reveladora de la investigación fue lo que ocurrió una vez que el atacante entró en un ambiente que inicialmente no entendían.
El atacante utilizó la IA para analizar la salida de enumeración de red, determinar dónde las credenciales robadas proporcionaban acceso administrativo, e identificar sistemas potencialmente valiosos como controladores de dominio, servidores de archivos, bases de datos e infraestructura de respaldo.
Según los investigadores citados por eSecurity Planet, el atacante incluso preguntó a la IA qué bases de datos importaba más, y el modelo ayudó a identificar a aquellos que la organización víctima podría menos permitirse perder.
Eso debería llamar la atención de cada CISO.
Un atacante ya no necesita entender su negocio antes de entrar en su red.
La IA puede potencialmente ayudarles a aprenderla después de que lleguen.
Por qué la identidad robada se vuelve aún más peligrosa
Aquí es donde los ataques con IA se cruzan directamente con la seguridad de la identidad.
Según se informa, el afiliado de los Caballeros obtuvo credenciales de dominio y acceso VPN antes de utilizar IA para ayudar con el reconocimiento y el movimiento lateral.
Piensa en lo que eso significa estratégicamente.
Una vez que un atacante adquiere una identidad legítima, AI puede ayudar a determinar:
¿Qué acceso puede tener esta identidad?
¿Dónde tiene esta cuenta privilegios administrativos?
¿Qué sistemas deberíamos investigar a continuación?
¿Qué datos es probable que sean más valiosos?
¿Dónde están los refuerzos?
Una credencial comprometida ya era peligrosa.
Un atacante asistido por IA puede potencialmente hacer que esa identidad robada más valioso porque pueden explotar sus privilegios de manera más eficiente.
La identidad misma se convierte en el punto de lanzamiento.
Zerofot: Robo credencial asistido por AI a escala
El segundo caso en el informe está aún más directamente relacionado con la identidad.
Un actor de amenazas conocido como Zerofot Según se informa, OpenAI Codex y Claude Code desarrollaron y explotaron un escáner y una herramienta de recolección de credenciales que buscaban en los sistemas expuestos archivos sensibles e información de configuración.
Entre abril y mayo 2026, la operación recogió Credenciales y claves validadas de 2,975 de los anfitriones de víctimas de 1,742, de acuerdo con el artículo . Aquellos incluyen claves privadas SSH , claves de acceso AWS , Google Gemini , teclas OpenAI , GitHub tokens , y credenciales Antrópicas .
Ese número es importante.
Pero lo más importante es lo que representan esas credenciales.
Una llave AWS robada no es simplemente una cadena de caracteres.
Es una identidad.
Un token GitHub representa la autorización.
Una clave privada SSH puede proporcionar acceso de confianza.
Una clave AI API puede proporcionar acceso a modelos, información o infraestructura costosa.
En los entornos empresariales modernos, las credenciales son rutas de acceso.
Y la IA puede ayudar cada vez más a los atacantes a descubrir, validar, organizar y explotar esos caminos a escala.
AI también está ejecutando la infraestructura del atacante
Otro elemento interesante de la operación Zerofot es que AI aparentemente no se limitó a escribir código malicioso.
Según se informa, Claude Code se utilizó para ayudar con tareas operacionales y de tipo DevOps, como la gestión de proxys, el enrutamiento de redes, la configuración de cortafuegos, la gestión de infraestructuras y la solución de problemas.
Eso sugiere que la IA puede reducir las barreras más allá de la experiencia de hacking.
Los atacantes tradicionalmente necesitaban habilidades en múltiples disciplinas:
Ciberexplotación.
Infraestructura.
Redes.
Guión.
Solución de problemas.
Operaciones en la nube.
La IA puede potencialmente proporcionar asistencia en muchos de ellos.
Eso es un cambio significativo.
Las operaciones cibercriminales pueden ser más escalables incluso cuando el operador humano no posee experiencia de clase mundial en todas las disciplinas técnicas.
RAGE: IA se mueve dentro del marco de ataque
El tercer caso descrito por eSecurity Planet involucra RAGE, un marco de explotación de Python personalizado.
Los investigadores encontraron evidencia de que el código generado por IA fue utilizado en su desarrollo, y el marco supuestamente incorporó un DeepSeek respaldado AI Orchestrator directamente en la propia plataforma de ataque.
El marco se centraba en tecnologías orientadas a Internet como Redis, Elasticsearch, Docker, Tomcat, Jenkins, Hadoop YARN, Confluence y otros, y estaba diseñado para la explotación de la vulnerabilidad, la recolección de credenciales y el despliegue de minería de criptomonedas.
Esto representa otro paso en la evolución.
AI no es simplemente un chatbot separado sentado al lado de un atacante.
Puede convertirse en parte de la propia herramienta de ataque.
Eso hace que la ciberdelincuencia asistida por IA sea menos como:
"Pídele a AI que me escriba un guión".
y cada vez más como:
"Embocó a IA en el flujo de trabajo de ataque."
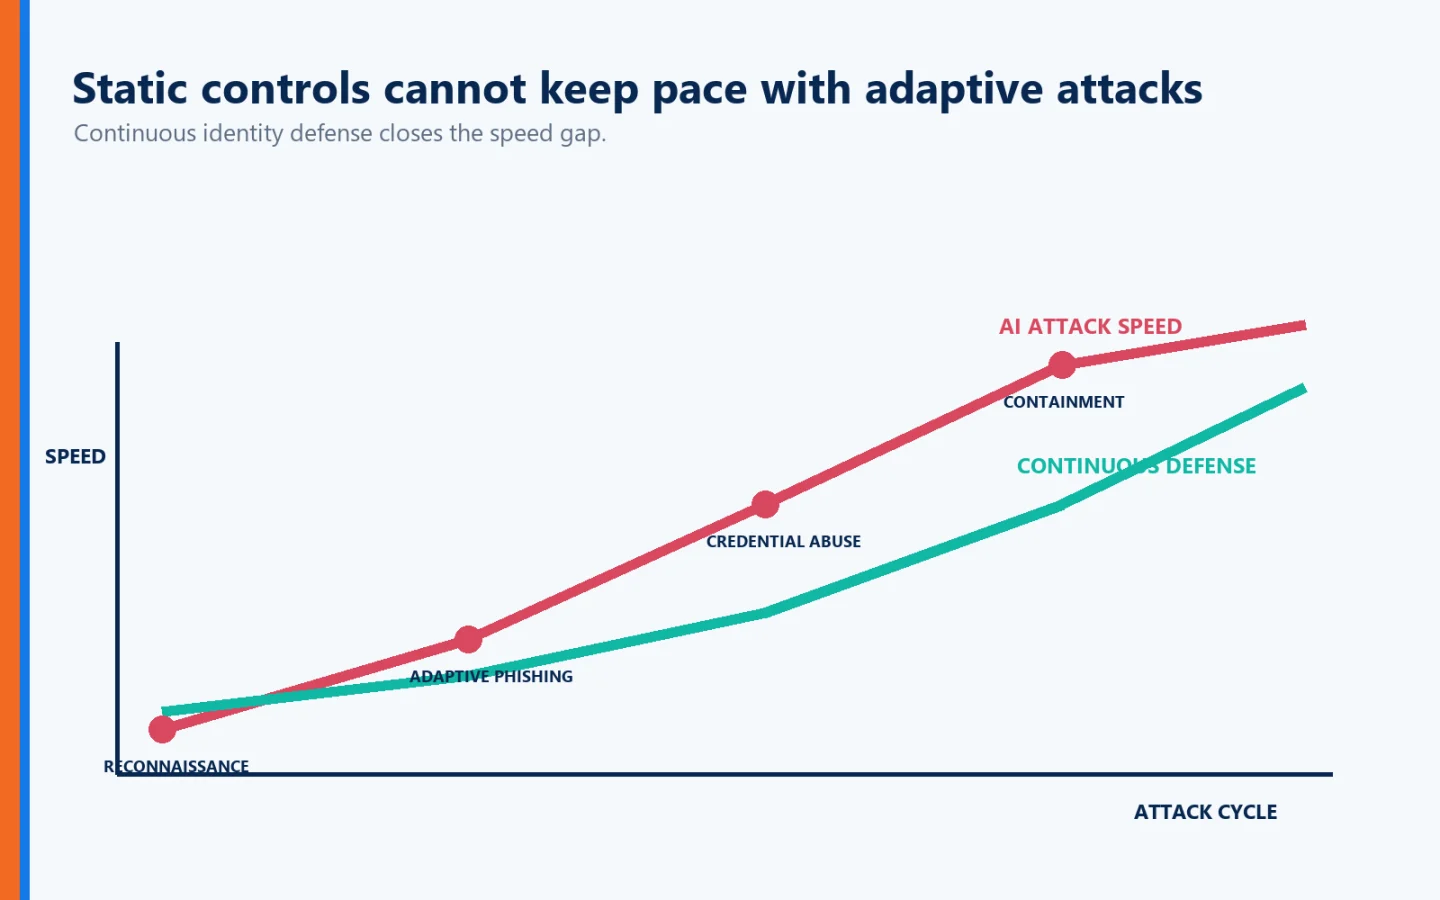
El cambio real es la velocidad
Esta puede ser la conclusión más importante en todo el artículo.
eSecurity Planet argumenta que el cambio más grande es el compresión de flujos de trabajo del atacante. La IA puede ayudar a interpretar entornos desconocidos, solucionar problemas, priorizar objetivos de alto valor y mantener la infraestructura, tareas que tradicionalmente requerían más tiempo y experiencia.
Los equipos de seguridad cibernética a menudo piensan en términos de tiempo de los atacantes.
¿Cuánto tiempo tenemos para detectarlos?
¿Cuánto tiempo antes de que se muevan lateralmente?
¿Cuánto tiempo antes de que identifiquen datos valiosos?
¿Cuánto tiempo antes de que se despliegue el ransomware?
AI podría acortar esos windows.
Y si los atacantes se mueven más rápido, la seguridad de la empresa no puede depender de la suposición:
"Los atraparemos después de que entren".
La mejor estrategia es hacer que el compromiso inicial de identidad sea significativamente más difícil, y limitar lo que cualquier identidad comprometida puede lograr después.
Las contraseñas se convierten en una responsabilidad aún mayor en un entorno de ataque asistido por IA
Las contraseñas ya eran vulnerables antes de que los atacantes comenzaran a usar IA operativamente.
Pueden ser robados, reutilizados, expuestos en infracciones, capturados por malware o cosechados de sistemas inadecuadamente protegidos.
La IA no hace desaparecer esas vulnerabilidades.
Hace que explotarlos sea potencialmente más rápido y más escalable.
Un atacante que obtiene las credenciales de un empleado puede potencialmente usar IA para ayudar a determinar dónde proporciona acceso esa identidad y qué sistemas valen la pena apuntarse.
Es por eso que las organizaciones deberían reconsiderar una arquitectura de autenticación centrada en contraseñas reutilizables.
La pregunta no debería ser simplemente:
"¿Qué tan fuerte es nuestra política de contraseñas?"
Debería ser:
"¿Por qué seguimos confiando en las credenciales que los atacantes pueden robar y reutilizar?"
Autenticación sin contraseña elimina un objetivo de ataque valioso
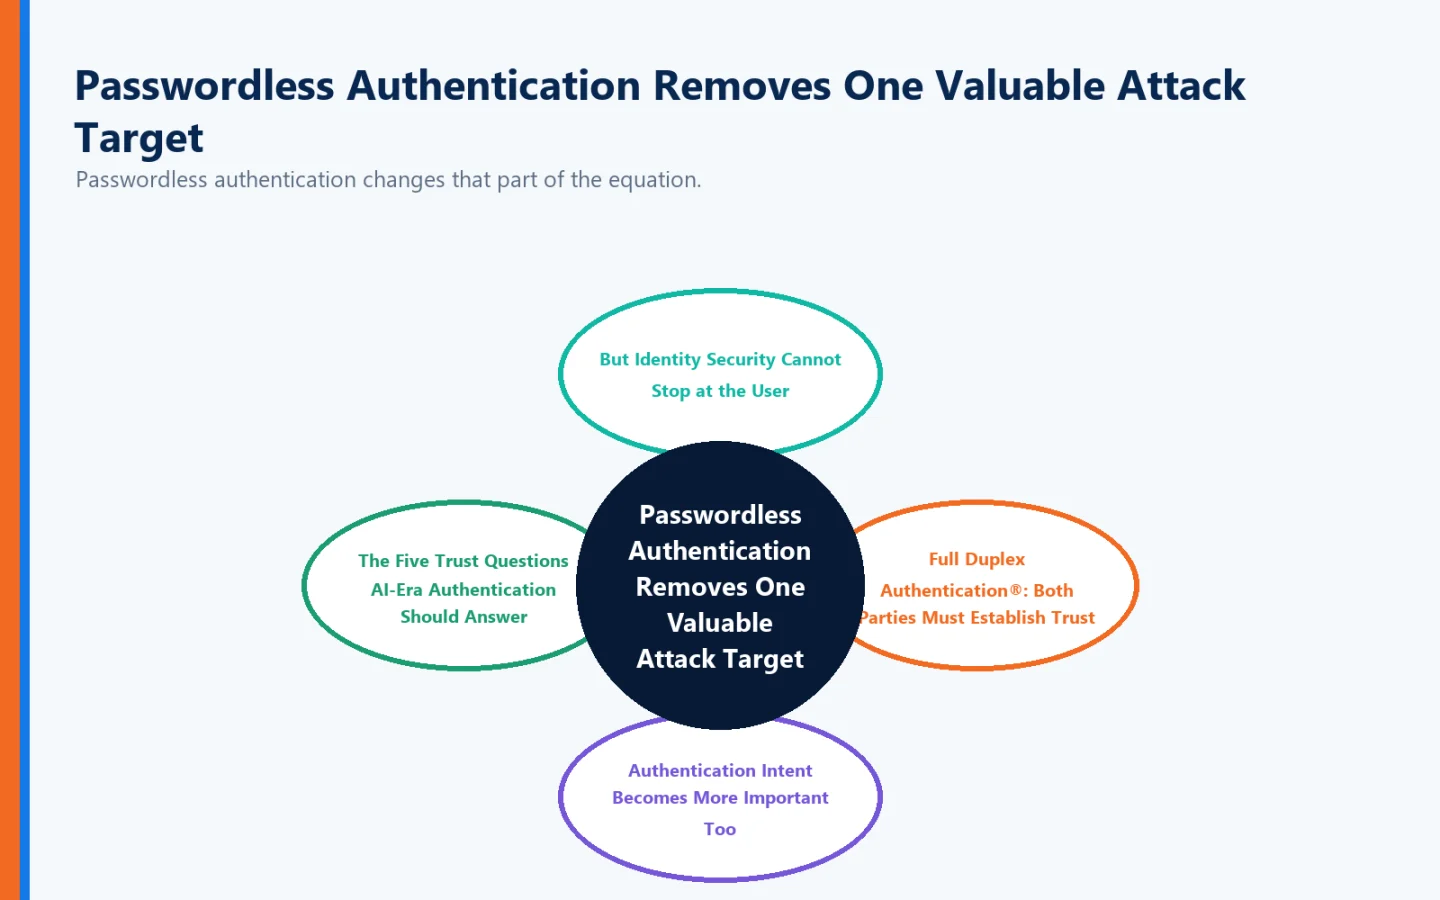
La autenticación sin contraseña cambia esa parte de la ecuación.
En lugar de pedirle al empleado que introduzca una contraseña reutilizable, la autenticación puede involucrar un dispositivo de confianza combinado con un mecanismo de autenticación biométrica aprobado u otro.
Para el atacante, eso quita algo extremadamente valioso:
La contraseña reutilizable.
Una página de phishing convencional no puede recopilar una contraseña que el usuario nunca tiene que teclear.
Una base de datos de credenciales no puede exponer una contraseña cotidiana que ya no sirve como base de la autenticación.
La autenticación sin contraseña no elimina todas las amenazas de ciberseguridad.
Pero eliminar la dependencia de contraseña reutilizable puede eliminar una gran categoría de oportunidades de ataque de identidad.
Pero la seguridad de identidad no puede detenerse en el usuario
Los atacantes con IA no solo están mejorando en explotar a la gente.
También pueden ayudar a los atacantes a crear una imitación digital más convincente.
Sitios web fraudulentos.
Los dominios parecen.
Portales de autenticación clonados.
Servicios corporativos falsos.
Contenido de ingeniería social.
Así que la autenticación ya no debe girar exclusivamente en torno a una pregunta:
"¿Es este el usuario legítimo?"
Las organizaciones también deben ocuparse de:
"¿Es este el destino legítimo?"
Ahí es donde Identité está patentado Full Duplex Authentication® cambia el modelo de confianza.
Full Duplex Authentication®: Ambas partes deben establecer confianza
La autenticación tradicional requiere principalmente que el usuario se autentifique al servicio.
Full Duplex Authentication® establece autenticación mutua.
El usuario debe establecer la legitimidad.
La aplicación legítima o sitio web debe establecer la legitimidad también.
Eso es cada vez más importante porque un atacante asistido por IA puede crear una imitación extremadamente convincente de un destino legítimo.
El logo puede ser perfecto.
Los colores pueden ser perfectos.
El lenguaje puede ser perfecto.
El dominio puede parecer legítimo a primera vista.
Pero la apariencia no es identidad.
Un destino fraudulento no puede simplemente copiar su camino a través del lado de la aplicación legítima de Full Duplex Authentication®.
En una era en la que la IA puede mejorar dramáticamente la suplantación digital, esa es una distinción significativa.
La intención de autenticación se vuelve más importante también
La ingeniería social asistida por IA también hace que la MFA basada en la aprobación simple sea cada vez más problemática.
Un atacante con credenciales robadas podría intentar notificaciones de empuje repetidas o coordinar la solicitud con un mensaje convincente de ingeniería social.
Es por eso que la experiencia de autenticación de Identité puede ir más allá de un inexplicable:
Aprobar / Negar
¡Pronto!
Se puede preguntar explícitamente al usuario:
"¿Solicitaste esta sesión de autenticación?"
En la misma pantalla de autenticación, Identité también puede mostrar un imagen y número de tres dígitos asociado con la interacción de autenticación.
Que mueve la decisión de seguridad de simple aprobación a confirmación de la intención.
La diferencia importa.
Un atacante quiere que el usuario piense:
"Tap Approve".
Un mejor proceso de autenticación fomenta:
"¿De verdad inicié esto?"
Las cinco preguntas de confianza que la autenticación de AI-Era debería responder
La autenticación empresarial moderna necesita cada vez más responder a cinco preguntas interconectadas:
¿Es este el usuario autorizado?
¿Este es el dispositivo autorizado?
¿El usuario realmente inició esta autenticación?
¿Es esta la aplicación o sitio web legítimo?
¿Qué está autorizada a hacer esta identidad después de la autenticación?
Esa pregunta final vincula la autenticación con las recomendaciones del artículo de eSecurity Planet.
En el informe se recomienda específicamente MFA, el menor privilegio, la protección y rotación de credenciales, la segmentación de la red, la vigilancia de la actividad de identidad sospechosa, la reducción de la exposición a Internet y los procedimientos probados de respuesta a incidentes.
Los ataques con IA no se resuelven con un solo producto.
Requieren seguridad en capas.
Pero la identidad está en el centro de muchas de esas capas.
El menos privilegio se vuelve más importante cuando IA ayuda a los atacantes a navegar
Si la IA puede ayudar a los atacantes a identificar sistemas de alto valor después de comprometer una identidad, entonces el privilegio excesivo se vuelve aún más peligroso.
Un usuario sólo debe tener acceso a lo que realmente necesita.
Un administrador no debe tener acceso sin restricciones en todas partes.
Las identidades automáticas y las cuentas de servicios merecen el mismo escrutinio.
La segmentación es importante.
Los límites de privilegios importan.
Las credenciales de corta duración importan.
Cuestiones de vigilancia.
Porque una vez que un atacante consigue acceso, debemos asumir que cada vez más tendrán herramientas capaces de ayudarles a entender cómo explotarlo.
AI amplifica las consecuencias del privilegio excesivo.
Monitorear la actividad de identidad: no solo malware
El artículo de eSecurity Planet recomienda monitorear la identidad sospechosa y la actividad de credencial, incluyendo la creación de claves de acceso inusuales, suposición de rol, recuperación de secretos, escalada de privilegios y intentos anormales de autenticación.
Esa es exactamente la dirección correcta.
Los ataques modernos pueden usar credenciales legítimas.
Puede no haber ningún evento de malware obvio durante el acceso inicial.
En cambio, los equipos de seguridad deben reconocer:
Esta identidad autenticada se comporta extrañamente.
El usuario normalmente no recupera secretos.
Ahora lo hacen.
El usuario normalmente no asume este papel.
Ahora lo hacen.
La cuenta normalmente no accede a la infraestructura de respaldo.
Ahora sí.
La telemetría de identidad se convierte en telemetría de amenaza.
La biometría descentralizada puede proteger la identidad sin crear otro premio centralizado
La biometría puede fortalecer la autenticación sin contraseña, pero las organizaciones deben evaluar cuidadosamente dónde reside la información biométrica.
Identité utiliza un arquitectura descentralizada en el que se realiza la verificación biométrica en el dispositivo de confianza del usuario.
El biométrico no necesita ser enviado a Identité o almacenado en un repositorio biométrico centralizado de Identité para que coincida.
Los datos biométricos del usuario permanecen en el dispositivo del usuario.
Eso es importante en un entorno de amenaza impulsado por la IA porque los atacantes están mejorando en la búsqueda de concentraciones valiosas de información.
¿Por qué crear otro repositorio centralizado de datos de identidad sensibles si la autenticación no requiere uno?
PasswordFree®: Autenticación SaaS para la era de la IA
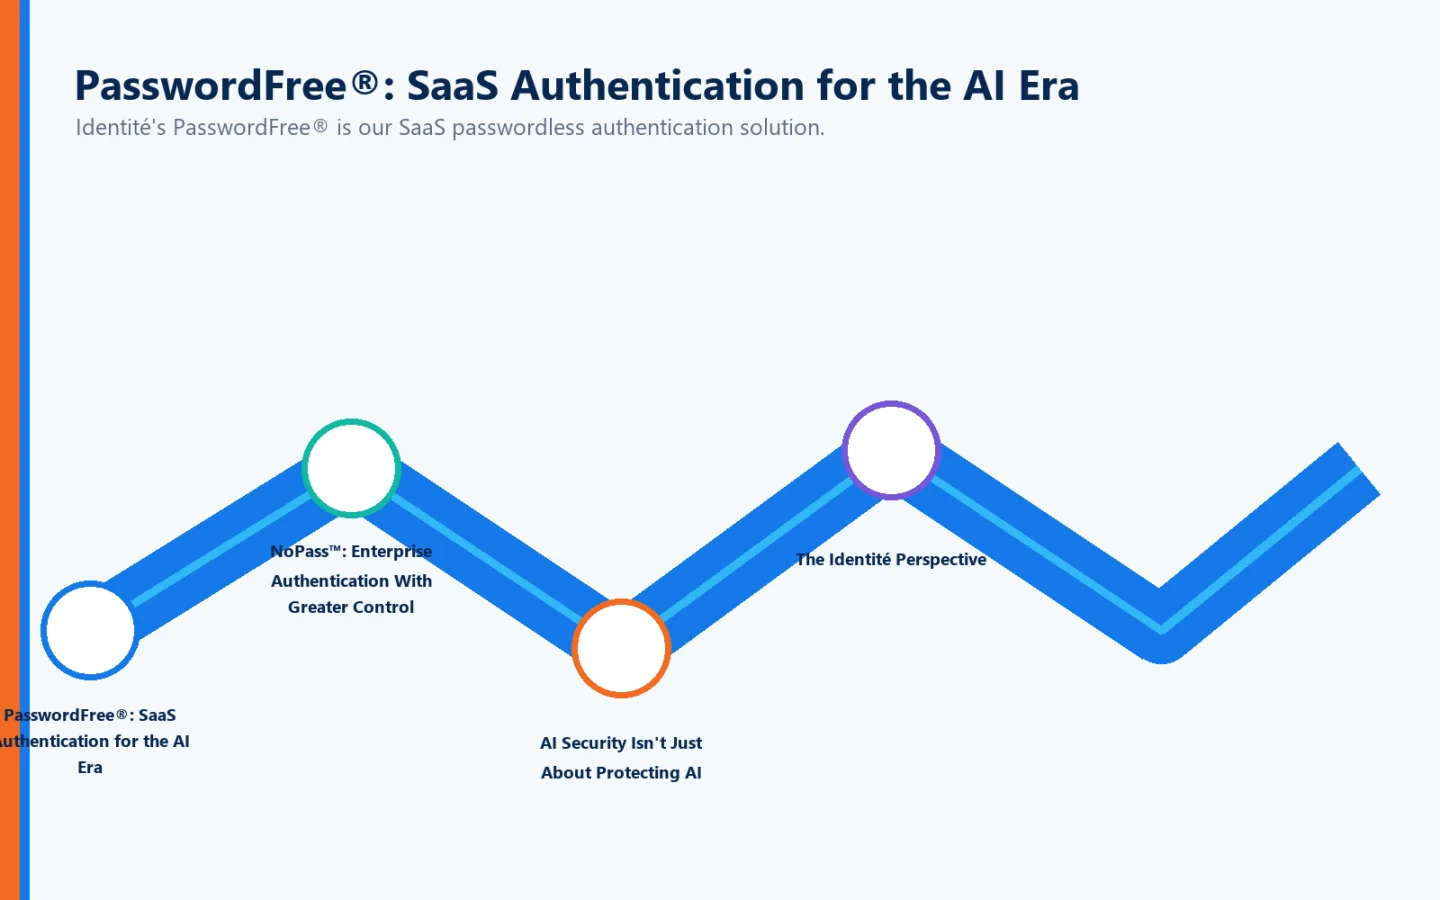
Identité PasswordFree® es nuestra solución de autenticación sin contraseña SaaS.
Está diseñado en torno a capacidades que incluyen autenticación sin contraseña, Full Duplex Authentication® patentado, autenticación mutua, autenticación de dispositivos de confianza, verificación biométrica descentralizada, intención de autenticación, verificación contextual, autenticación PIN de emergencia, copia de seguridad segura y restauración, y opciones de autenticación de terceros compatibles.
El objetivo no es simplemente reemplazar una contraseña.
Es para hacer la identidad robada sustancialmente más difícil para un atacante para adquirir y reutilizar.
NoPass™: Autenticación empresarial Con Mayor control
Para las empresas que requieren una mayor integración y control de la infraestructura, Identité ofrece NoPass™, nuestra solución PaaS alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en locales o en la nube y soporta entornos empresariales que involucran Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365, y Microsoft Azure.
Esta flexibilidad de despliegue puede ser especialmente importante para las instituciones financieras, las organizaciones de salud, las agencias gubernamentales y otras empresas que quieren un mayor control sobre la infraestructura de autenticación y la información sensible.
Para organizaciones como bancos que prefieren no colocar información de cliente o autenticación en entornos de nube pública, NoPass™ se puede desplegar en los locales.
La seguridad de la inteligencia artificial no se trata sólo de proteger a la inteligencia artificial
Hay otra lección importante aquí.
Cuando la gente oye Seguridad AI, a menudo piensan:
¿Cómo aseguramos el modelo de IA?
Eso es importante.
Pero los ciberataques con IA revelan un lado diferente de la ecuación:
¿Cómo protegemos todo lo demás de los atacantes usando IA?
Sus empleados.
Tus identidades.
Tus credenciales.
Tus cuentas en la nube.
Sus refuerzos.
Su infraestructura administrativa.
Sus bases de datos.
Información de su cliente.
Sus sistemas de autenticación.
AI no sólo está creando una nueva categoría de activos para defender.
Le está dando a los atacantes mejores herramientas para atacar los activos que ya tenemos.
La perspectiva Identité
La parte más preocupante del artículo de eSecurity Planet no es que la IA pueda generar código malicioso.
Hace tiempo que conocemos esa posibilidad.
El desarrollo más consecuente es que la IA está empezando a operar dentro del ciclo de vida del ataque.
Puede ayudar a los atacantes:
Entender ambientes desconocidos.
Solución de problemas con acciones fallidas.
Credenciales de cosecha.
Identificar acceso privilegiado.
Encuentra bases de datos valiosas.
Busquen refuerzos.
Gestionar la infraestructura.
Dar prioridad a los objetivos.
Eso significa el tiempo entre:
Compromiso inicial
y:
Efectos graves de las empresas
puede continuar disminuyendo.
Por lo tanto, las organizaciones deben hacer que la identidad comprometa más al principio y limitar las opciones de atacantes después.
Con Identité, la biometría puede ayudar a establecer:
"Soy el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
La autenticación contextual pregunta:
"¿Inicié esta sesión de autenticación?"
La imagen y el número de tres dígitos proporcionan un contexto adicional.
Y patentado Full Duplex Authentication® direcciones:
"¿Es este el destino legítimo?"
Combine eso con menos privilegios, segmentación, protección de credenciales, monitoreo de comportamiento, Zero Trust y respuesta de incidentes probada, y las organizaciones pueden crear múltiples barreras entre un atacante y los sistemas que más importan.
AI no necesariamente está inventando un ciberataque completamente nuevo.
Está haciendo que el atacante más rápido, más adaptable y potencialmente más eficaz.
La ciberseguridad debe responder en consecuencia.
Porque cuando los atacantes pueden usar la IA para determinar el camino más rápido a lo que más importa, las empresas no pueden permitirse hacer identidad el camino más fácil.