




Durante anos, a segurança cibernética fez uma pergunta relativamente simples:
Quem és tu?
Então começamos a fazer uma pergunta melhor:
Pode provar?
A inteligência artificial está nos forçando a pedir uma muito mais difícil:
Podemos continuar a confiar que você é quem, ou o que, você afirma ser durante toda a interação?
Essa distinção pode definir a próxima geração de segurança de identidade.
Eu me lembrei disso recentemente enquanto lia IAs anormais Todo ataque tem uma identidade, uma coleção de perspectivas de líderes de segurança examinando IA, personificação, ameaças internas, identidades não humanas e segurança pós-autenticação. Sua premissa central é convincente: grande parte da superfície de ataque de hoje em última análise colapsa em uma questão de identidade.
Concordo.
Mas acredito que as implicações vão ainda mais longe.
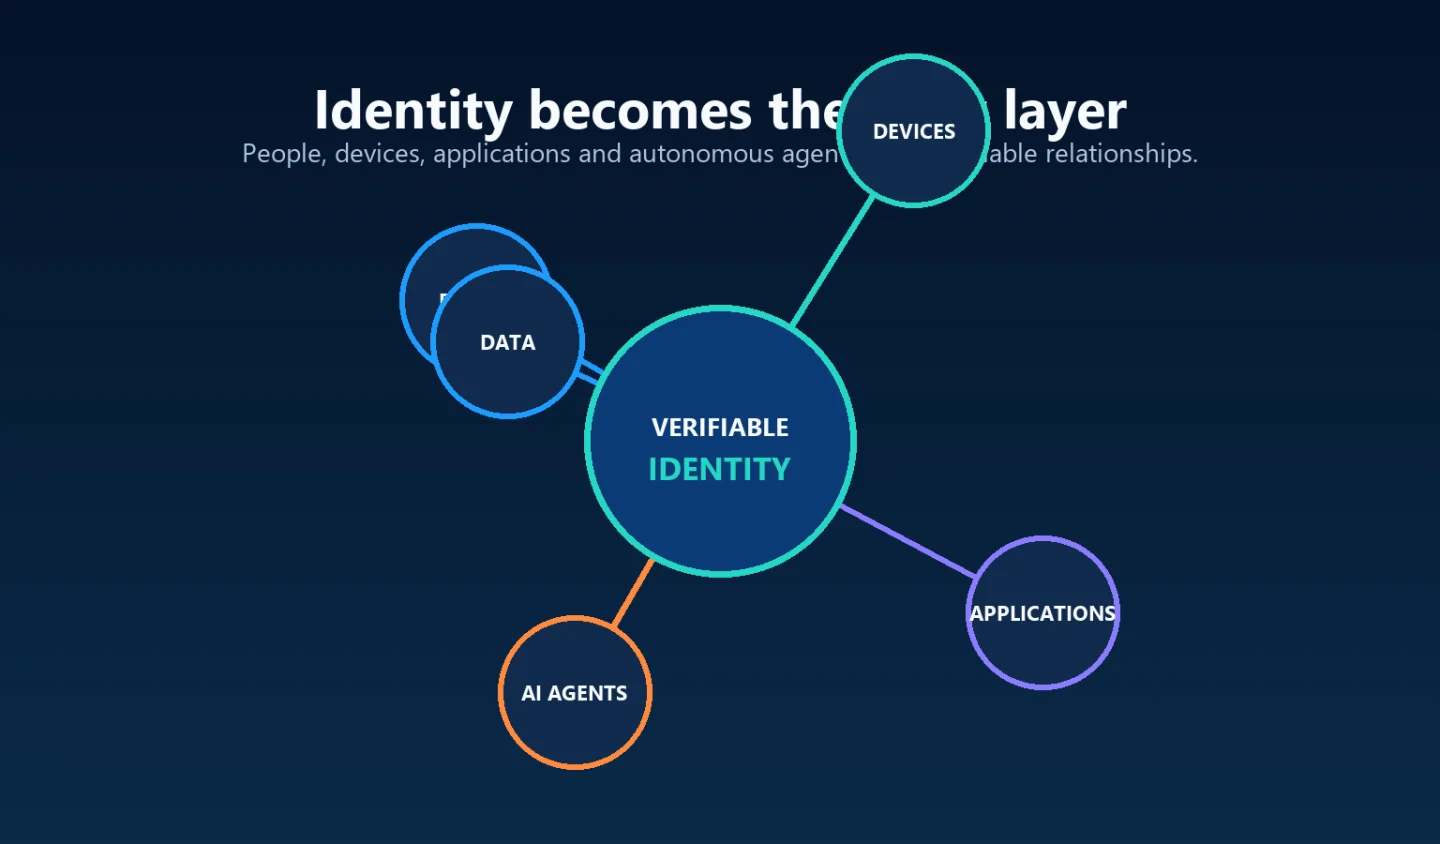
⁇ medida que a IA muda quem e o que participa de transações digitais, A identidade está rapidamente se tornando a camada de confiança que conecta pessoas, dispositivos, aplicativos e agentes autônomos.
E isso significa que talvez precisemos repensar o que queremos dizer com autenticação em si.
A autenticação está ficando mais forte. O problema está se movendo.
O setor de segurança cibernética investiu enormemente em autenticação.
MFA, autenticação sem senha, biometria, passkeys, autenticação baseada em risco e plataformas IAM cada vez mais sofisticadas tornaram muito mais difícil simplesmente atravessar a porta da frente digital com uma senha roubada.
Esse progresso importa.
Mas os atacantes se adaptam.
Relatório de investigações de violação de dados 2025 da Verizon As credenciais comprometidas foram usadas como vetor de acesso inicial no 22% das violações analisadas. CrowdStrike O 81% de intrusões hands-on-keyboard observadas em sua pesquisa de caça a ameaças 2025 foi livre de malware.
Pense no que isso significa.
Cada vez mais, o atacante não precisa necessariamente quebrar o sistema.
O atacante precisa Parece-se suficientemente com alguém em quem o sistema já confia.
Isso pode significar roubar credenciais. Pode significar engenharia social um help desk. Pode significar roubar uma sessão autenticada. Isso pode significar a aquisição de um token OAuth. Cada vez mais, também pode significar personificar um ser humano de forma convincente o suficiente para que outro humano conceda acesso.
CrowdStrike documentou um aumento 442% na atividade de phishing de voz entre a primeira e a segunda metade do 2024 à medida que os adversários incorporavam cada vez mais o engano habilitado pela IA à engenharia social.
A superfície de ataque está mudando de tecnologia de ruptura para confiança na contrafação.
E isso é um problema de identidade.
Um login bem-sucedido não é a mesma coisa que confiança contínua
Uma das observações mais importantes no relatório do Anormal diz respeito ao que acontece após a autenticação.
As organizações tornaram-se muito boas em proteger a porta da frente. Mas uma vez que alguém passa por essa porta, muitas arquiteturas de segurança continuam a depositar considerável confiança na sessão de credencial, token ou autenticada que se segue.
Isso cria uma distinção importante.
A autenticação nos diz que evidências suficientes foram apresentadas em um momento específico para conceder acesso.
Não necessariamente nos diz que todas as ações que ocorrem depois devem continuar a herdar essa confiança.
Considere um token de sessão roubado.
A credencial pode ser válida.
A sessão pode estar ativa.
Cada verificação de permissão pode passar.
O sistema de segurança, portanto, pode se comportar exatamente como projetado, enquanto a pessoa que usa a identidade não é mais a pessoa em quem a organização pretende confiar. Anormal descreve precisamente esse problema pós-autenticação em sua análise.
SpyCloud O Relatório de Exposição à Identidade 2026 ilustra a escala dessa superfície de ataque emergente. Seu conjunto de dados de identidade recapturado continha 8.6 bilhões de cookies de sessão roubados, juntamente com 18.1 milhões de chaves API expostas e credenciais da máquina.
Isso deve nos levar a reconsiderar uma suposição fundamental.
Talvez a autenticação não deva ser vista como um evento.
Talvez devesse ser visto como o início de um Relacionamento de confiança.
A IA torna essa distinção muito mais importante
Agora adicione inteligência artificial.
A adoção da IA está se movendo muito mais rápido do que as estruturas de governança destinadas a gerenciá-la.
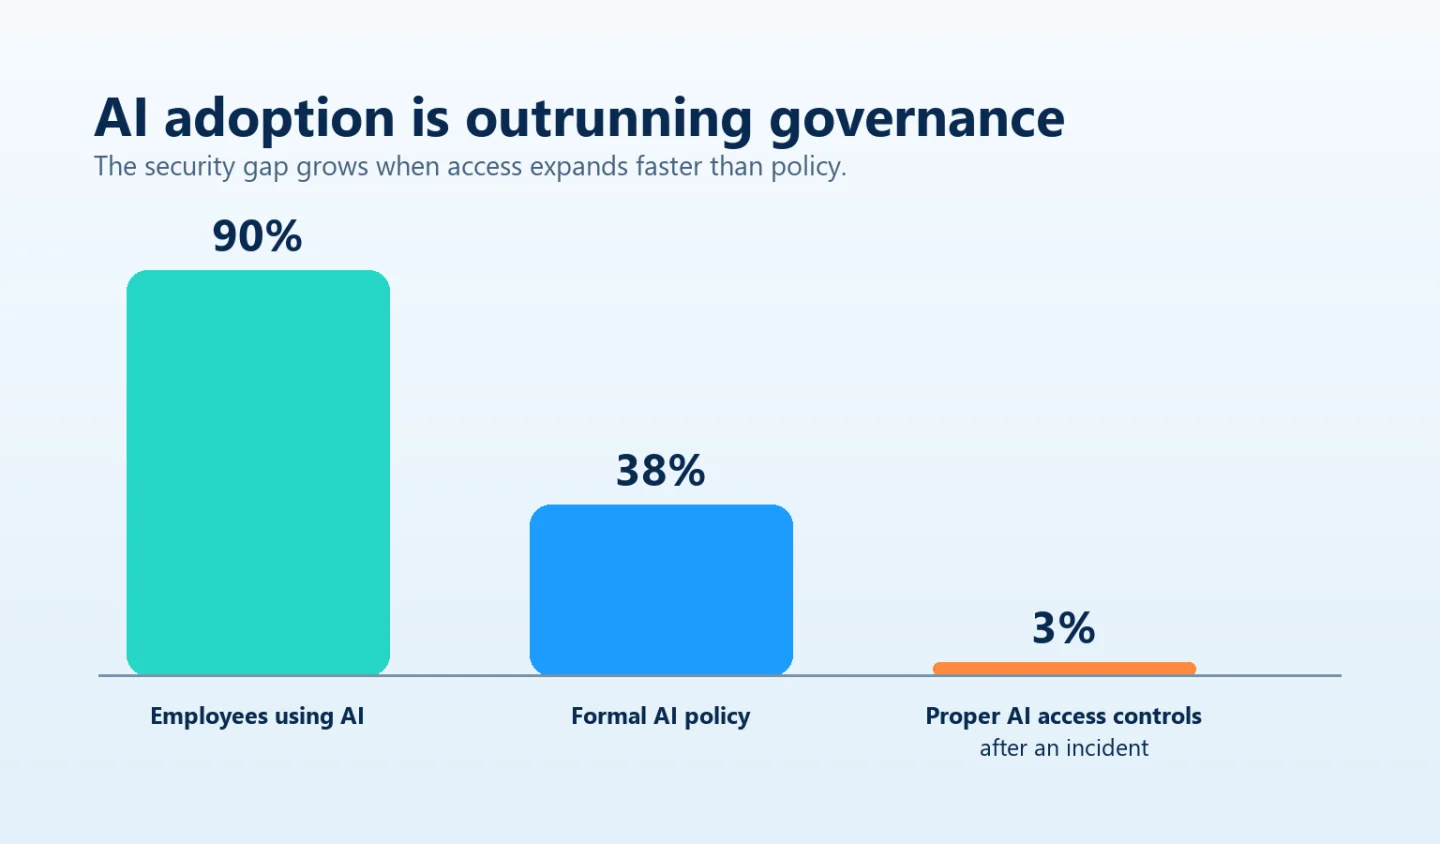
Pesquisa de Pulse de AI 2026 da ISACA, desenhando respostas de mais de profissionais de confiança digital 3,400, descobriu que 90% acredita que os funcionários estão usando IA dentro de suas organizações, enquanto apenas 38% diz que suas organizações têm uma política de IA formal e abrangente.
IBM IBM Entre as organizações que sofreram um incidente de segurança relacionado à IA, 97% não tinha os controles de acesso de IA adequadosA IBM também descobriu que o 63% das organizações pesquisadas não tinha políticas de governança de IA, enquanto as organizações com IA de sombra extensa experimentaram custos de violação aproximadamente $670,000 maior do que aqueles com pouca ou nenhuma sombra AI.
Os funcionários já estão dando às ferramentas de IA acesso a informações, aplicativos e fluxos de trabalho.
Mas este é apenas o começo.
A próxima fase não é simplesmente funcionários utilizando AI.
É AI agindo em seu nome.
Bem-vindo à era da identidade não humana
A arquitetura de identidade tradicional foi projetada em grande parte em torno de uma suposição simples:
Há uma pessoa em algum lugar no final de uma decisão de acesso.
Um funcionário solicita acesso. Um gerente aprova. Uma credencial é emitida. As permissões são atribuídas. Eventualmente, o funcionário muda de funções ou folhas e essas permissões são modificadas ou revogadas.
Esse modelo se torna consideravelmente mais complicado quando o ator é um agente de IA.
As contas de serviço, as chaves API e os agentes autônomos podem possuir credenciais e permissões sem que um ser humano participe ativamente de cada transação.
Um agente de IA pode um dia negociar uma compra.
Outra pessoa pode ter acesso a informações financeiras.
Outro pode iniciar um pagamento.
Outro poderia interagir com o agente de um cliente.
Outro poderia acessar informações de saúde ou participar de decisões envolvendo dados altamente sensíveis.
De repente, a questão da identidade torna-se muito maior.
Quem autorizou esse agente?
A quem representa?
O que é permitido fazer?
Por quanto tempo?
Como outro sistema verifica sua autoridade?
O que acontece quando seu comportamento muda?
E como podemos revogar a confiança quando essa confiança não é mais garantida?
Estas não são apenas perguntas da IA.
São questões de identidade.
Da autenticação à verificação à confiança contínua
Acredito que estamos passando por três etapas importantes na identidade digital.
Autenticação pergunta:
Você pode demonstrar que tem o direito de entrar?
Verificação pergunta:
Podemos estabelecer com confiança suficiente quem ou o que está participando dessa interação?
Confiança Contínua pergunta:
As evidências disponíveis durante toda essa interação continuam a justificar a confiança que originalmente concedemos?
Essas são perguntas muito diferentes.
E cada vez mais, a segurança cibernética precisará responder a todos os três.
Isso não significa que a autenticação se torne menos importante.
Muito pelo contrário.
A autenticação forte continua sendo uma das bases sobre a qual a confiança digital é estabelecida. As tecnologias sem senha podem remover segredos compartilhados vulneráveis. A biometria pode fortalecer a relação entre credenciais e indivíduos. A autenticação multifator e resistente a phishing pode aumentar drasticamente o custo da personificação.
Mas o objetivo não deve mais ser meramente autenticar entrada.
O objetivo deve ser estabelecer e manter Identidade Verificável.
Essa distinção torna-se especialmente importante à medida que as identidades humanas e de máquinas começam a interagir umas com as outras em enorme escala.
A IA vai precisar de identidade, assim como os seres humanos
Imagine uma transação digital daqui a alguns anos.
Um ser humano autoriza um agente de IA.
Esse agente se comunica com o agente de IA de outra organização.
Um agente acessa um aplicativo.
Outra invoca um API.
Um terceiro valida a informação.
Um quarto executa uma transação.
Onde, exatamente, está o login tradicional?
Mais importante:
Onde a confiança é estabelecida?
A resposta não pode ser simplesmente no início.
A confiança terá de viajar com a transação.
Os sistemas precisarão de maneiras de estabelecer que uma identidade, humana ou não humana, é legítima; que possui a autoridade que afirma; que suas permissões permanecem apropriadas; e que as evidências que sustentam essa confiança permanecem válidas durante toda a interação.
É por isso que eu acredito A identidade verificável se tornará a pedra angular da confiança digital.
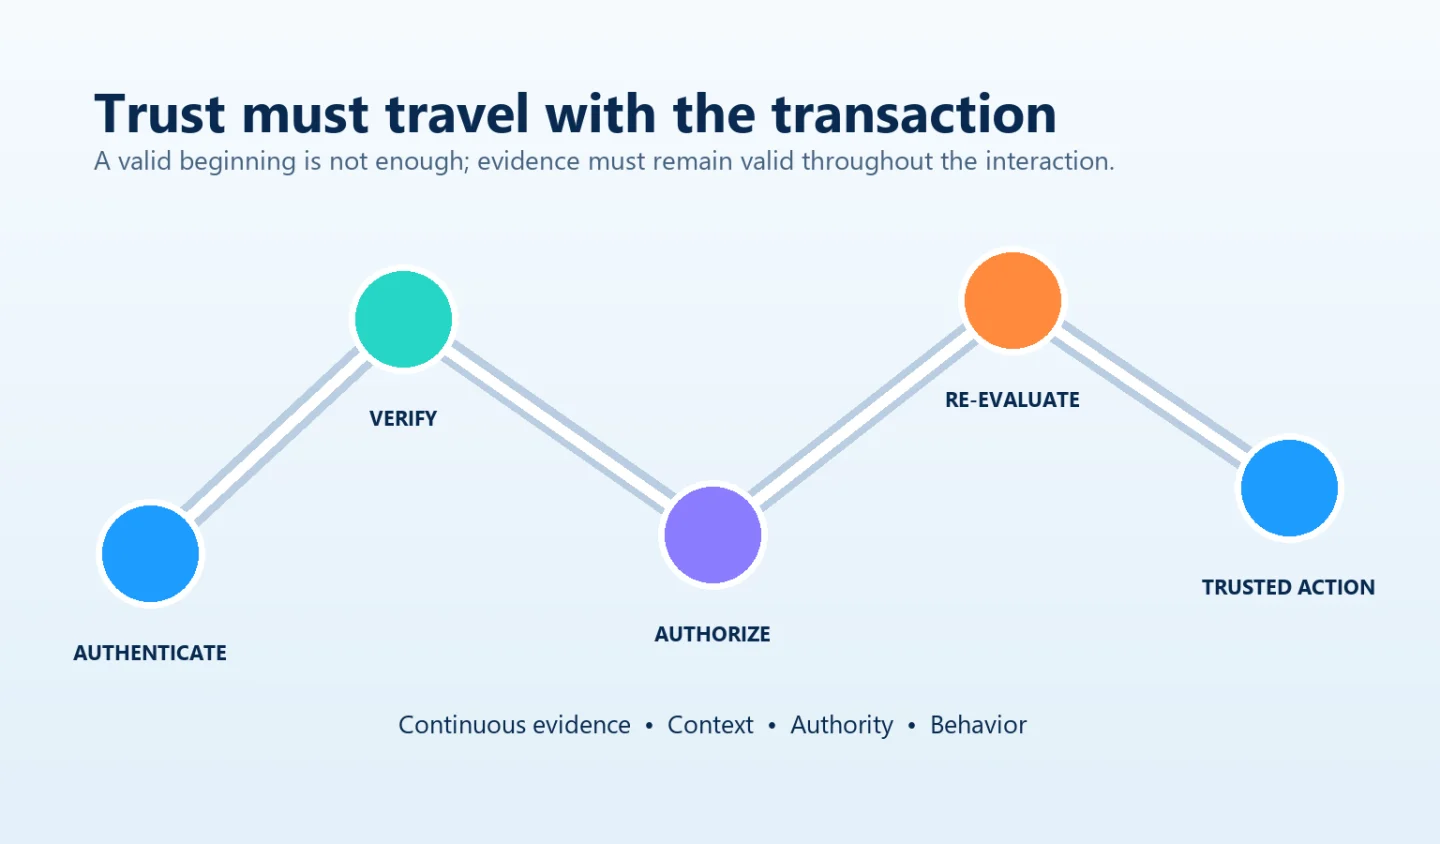
O futuro da identidade não será simplesmente provar que alguém conhece um segredo.
Será cada vez mais sobre o estabelecimento de relações confiáveis entre seres humanos, máquinas e sistemas autônomos.
O lado humano da confiança digital
Há um perigo em discutir IA, identidades de máquinas, análise comportamental e Zero Trust que tornamos a segurança cibernética cada vez mais complicada.
O objetivo deve ser exatamente o oposto.
A tecnologia deve servir silenciosamente a humanidade.
As pessoas não devem se tornar especialistas em segurança cibernética simplesmente para participar com segurança no mundo digital.
Os melhores sistemas de identidade devem reduzir o atrito para usuários legítimos, tornando cada vez mais difícil a representação.
Coloque de outra maneira:
A confiança deve ser fácil para pessoas honestas e extraordinariamente difícil de falsificar.
Esse princípio se torna ainda mais importante à medida que a IA se torna incorporada na vida cotidiana.
Cada vez mais delegaremos atividades em sistemas inteligentes. Esses sistemas se comunicarão com outros sistemas. Decisões que, uma vez necessárias, a interação humana direta pode ocorrer de forma autônoma e à velocidade da máquina.
Mas por baixo de toda essa sofisticação continua a ser uma pergunta extremamente simples:
Em quem, ou em quem, eu confio?
Se não pudermos responder a essa pergunta com confiança, todo controle de segurança que se segue repousa sobre um terreno incerto.
A IA pode estar mudando a segurança cibernética mais rapidamente do que qualquer tecnologia que encontramos em décadas.
Mas a IA também está deixando algo cada vez mais claro:
A identidade não é mais simplesmente a porta da frente para o mundo digital.
A identidade está se tornando sua camada de confiança.