
Um agente que prepara um relatório e outro que envia dinheiro não devem receber a mesma autoridade apenas por usarem uma conta autenticada. Um ponto de aprovação humana é útil quando a ação excede a autoridade delegada ou quando suas consequências exigem a decisão de uma pessoa responsável conforme a política da organização.
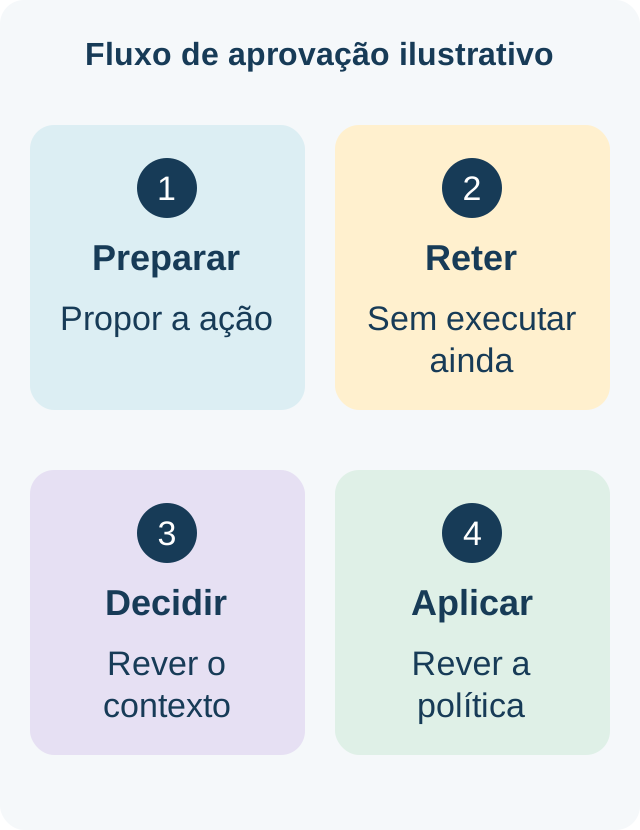
Um ponto de controle útil deixa clara a ação proposta e mantém o controle da execução no aplicativo. O fluxo ilustrativo a seguir mostra como preparação, permissão e decisão humana podem trabalhar juntas.
Separe o ator de sua autoridade
A orientação da OWASP sobre agência excessiva distingue capacidades, permissões e autonomia excessivas. Responsável, identidade da carga de trabalho, ferramentas, acesso a dados e limites da tarefa devem ser definidos antes de acrescentar uma solicitação de aprovação.
Torne a decisão compreensível
| Decisão | Mostre a consequência |
|---|---|
| Contexto |
Mostre destinatário, valor, conta de destino, motivo e sistema solicitante quando importarem para decidir. Para mudar privilégios em produção, mostre sistema, permissão, duração e responsável. Escolha contexto e limite de aprovação conforme as consequências. |
| Atenção |
O revisor deve conseguir explicar o que acontecerá após aprovar. Uma solicitação genérica para confirmar identidade não basta quando a decisão envolve divulgação, pagamento ou acesso privilegiado. Solicitações excessivas também desgastam a atenção; escolha os pontos conforme suas consequências. |
Retenha a operação até cumprir a política
Correlacione o resultado à solicitação pendente e confira a autoridade do revisor. Rejeite resultados expirados, desatualizados ou inválidos. A entrega de uma notificação não é consentimento. Silêncio, falha de dispositivo ou nova tentativa não devem se transformar silenciosamente em aprovação.
Onde se encaixa um ponto NoPass compatível
O fluxo publicado de ações sensíveis descreve um aplicativo que retém uma operação enquanto NoPass™ solicita uma decisão no telefone cadastrado. A pessoa compara imagem e número e aceita ou recusa. O aplicativo processa o resultado com suas próprias regras de permissão e execução.
A arquitetura FDA e One AUTH Is Not Enough distinguem autenticação de autoridade posterior. Permitem avaliar uma integração concreta, não afirmar que FDA forneça identidade genérica de agentes, assinatura universal de transações ou aplicação contínua de políticas.
Teste as exceções
-
Teste revisor incorreto, dispositivo revogado, detalhes alterados, respostas duplicadas, resultado tardio e telefone indisponível. Demonstre que o aplicativo mantém ou recusa a operação. Teste recuperação sem conceder um desvio sem revisão.
-
Registre referência da solicitação, revisor responsável, contexto analisado, decisão, expiração e resultado da execução com retenção adequada. Não envie segredos ou dados pessoais desnecessários à análise. Registros ajudam na investigação; não comprovam conclusivamente identidade legal ou intenção.
Meça se o ponto de controle ajuda
Conte decisões concluídas junto com recusas, expirações e recuperações. Observe se os revisores conseguem explicar a ação e reconhecer uma solicitação inesperada. Uma alta taxa de aceitação não demonstra sozinha segurança ou supervisão útil.
Credenciais do agente, isolamento de ferramentas, privilégio mínimo, monitoramento de anomalias e resposta a incidentes continuam como controles separados. Um ponto humano pode contribuir para uma arquitetura mais ampla quando o limite do aplicativo é real e testado.