




Toque no sensor de impressão digital do seu telefone e ele será desbloqueado.
Olhar para a tela e reconhecimento facial dá-lhe acesso.
A experiência acontece tão rapidamente que a maioria de nós raramente pensa sobre o que está acontecendo nos bastidores.
Mas a autenticação biométrica levanta várias questões importantes:
Como um computador sabe que uma impressão digital ou rosto pertence a você?
Para onde vai essa informação biométrica?
E talvez o mais importante:
A autenticação biométrica é realmente segura?
A resposta começa com a compreensão do que a biometria realmente faz.
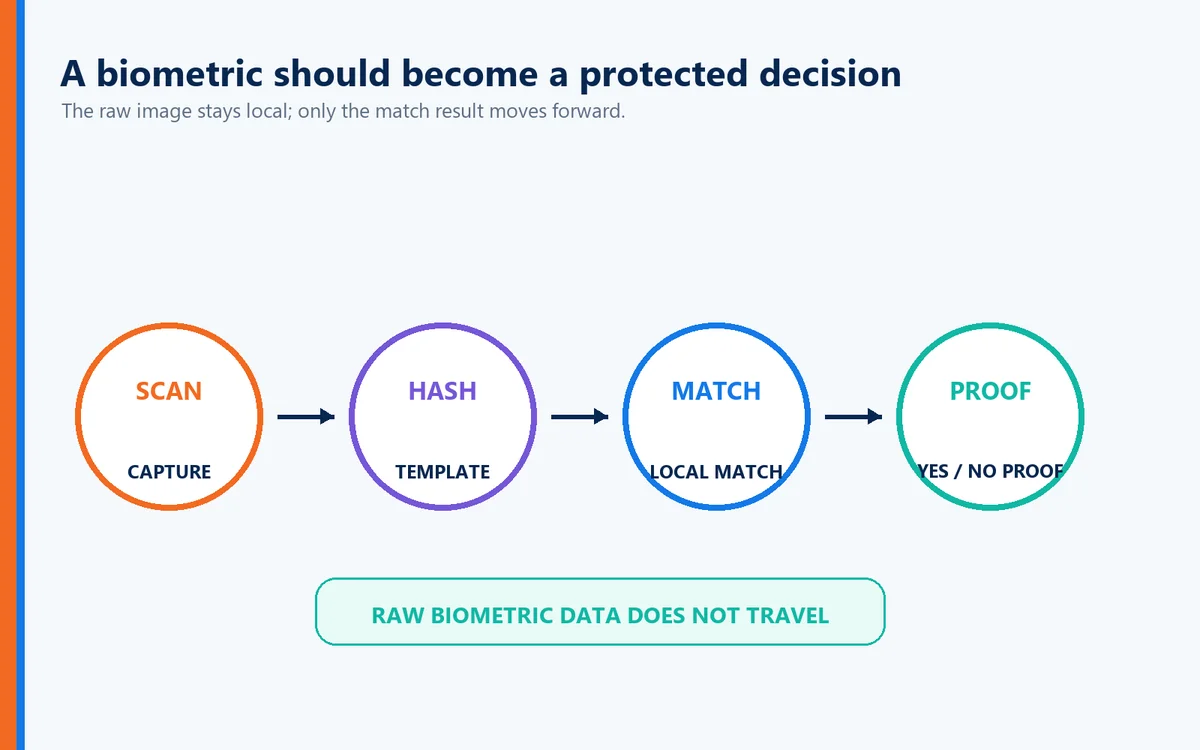
Um sistema biométrico bem projetado não simplesmente tira uma fotografia da sua impressão digital ou rosto e envia essa imagem pela Internet. Em vez disso, ele mede características físicas distintas, cria uma representação matemática dessas características e compara essa representação com informações biométricas previamente registradas.
Quando implementado corretamente, a biometria pode fornecer uma maneira notavelmente conveniente de estabelecer que a pessoa que tenta autenticação é o usuário autorizado.
Mas a biometria é apenas parte da equação de autenticação.
Reconhecer o usuário não prova necessariamente que o site ou aplicativo que solicita autenticação é legítimo.
Essa distinção se torna cada vez mais importante em uma era de phishing, domínios parecidos, sites impostores e engenharia social sofisticada.
E há outra consideração igualmente importante:
Suas informações biométricas são exclusivamente suas. Onde e como é armazenado importa.
O que é autenticação biométrica?
A autenticação biométrica verifica a identidade usando características físicas ou comportamentais mensuráveis associadas a um indivíduo.
Exemplos comuns incluem:
Fingerprints
Reconhecimento facial
Reconhecimento de Iris
Reconhecimento de voz
Padrões de Palm ou veia
A impressão digital e o reconhecimento facial são de longe as tecnologias biométricas que a maioria dos consumidores encontra hoje.
Em vez de perguntar:
"O que você sabe?"
Como uma senha faz, a autenticação biométrica essencialmente pergunta:
"O sistema pode estabelecer que você é a pessoa associada a essa identidade?"
Isso elimina um dos maiores problemas com senhas.
As pessoas esquecem senhas.
As pessoas os reutilizam.
As pessoas as compartilham.
Os criminosos os roubam.
A sua impressão digital não tem nenhum desses problemas.
Como funciona a autenticação de impressão digital
Sua impressão digital contém padrões distintos criados por cumes e vales na pele.
Estes padrões contêm características identificáveis conhecidas como minutiae, incluindo características tais como:
finais Ridge
bifurccations Ridge
Pos posições relativas
Orientação padrão
Quando você inicialmente registra uma impressão digital, o sensor captura características dessa impressão digital e o sistema converte essas características em uma representação matemática – muitas vezes referida como uma Modelo biométrico.
Esse modelo se torna a referência usada para autenticação futura.
Conceitualmente, o processo se parece com isso:
Impressão digital ⁇ Características biométricas ⁇ Modelo matemático ⁇ Comparação ⁇ Decisão de autenticação
Quando você tocar mais tarde no sensor de impressão digital, o dispositivo captura outra amostra e compara as características dessa amostra com o modelo inscrito.
Se a similaridade estiver dentro do limite aceitável do sistema, a verificação biométrica será bem-sucedida.
Sua impressão digital não precisa ser idêntica o tempo todo
Isso surpreende muitas pessoas.
A autenticação biométrica geralmente não está procurando uma imagem perfeitamente idêntica.
Pense em colocar o dedo em um sensor.
Seu dedo pode ser:
ligeiramente girado
Posicionado de forma diferente
Molhado
Seco
Cobrindo parcialmente o sensor
O sistema, portanto, avalia se as características biométricas recém-capturadas são suficientemente semelhantes ao modelo inscrito.
Isso introduz dois conceitos importantes.
Falsa Aceitação
O sistema aceita incorretamente alguém que não é o usuário autorizado.
Rejeição falsa
O sistema rejeita incorretamente o usuário legítimo.
Os projetistas de sistemas biométricos devem equilibrar a conveniência com a segurança, determinando o quão perto uma nova amostra biométrica deve corresponder às informações biométricas registradas.
Como funciona o reconhecimento facial
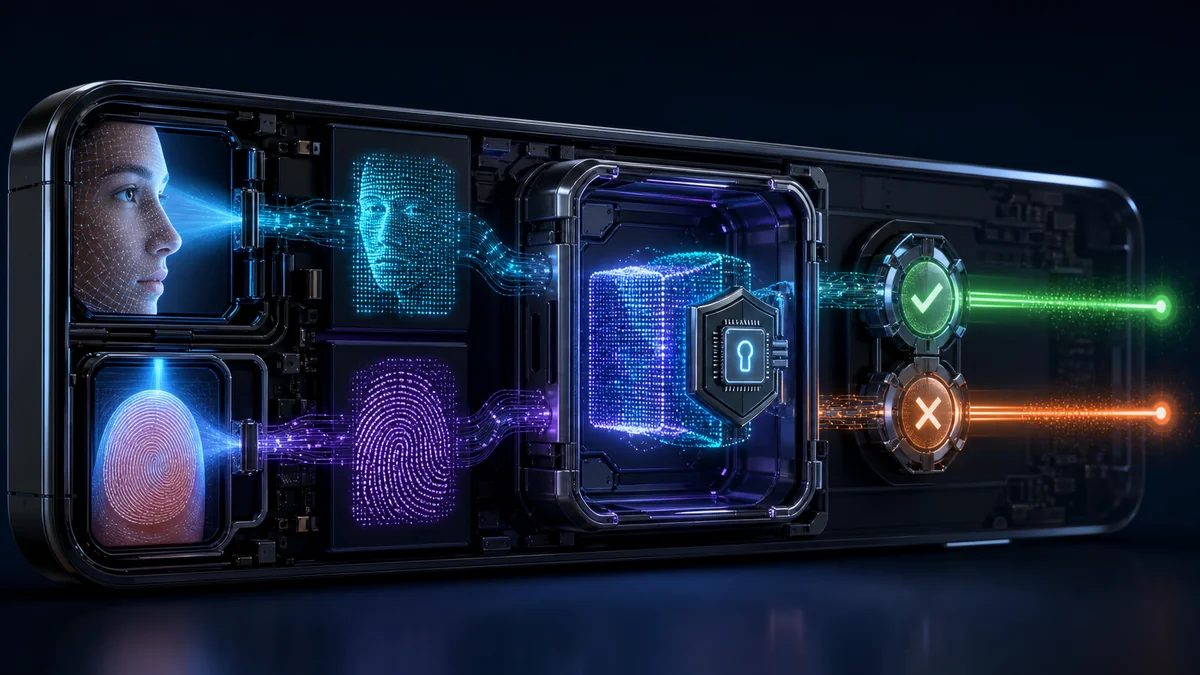
O reconhecimento facial segue um princípio semelhante, mas analisa as características do rosto em vez de cristas de impressões digitais.
Dependendo da tecnologia, o sistema pode avaliar recursos como:
geometria facial
Posições relativas das características faciais
Informação de profundidade
contornos faciais
Distâncias entre os principais marcos faciais
Sistemas mais sofisticados podem usar sensores infravermelhos, mapeamento de profundidade ou outras tecnologias para distinguir uma pessoa real de uma fotografia.
Durante a inscrição, o sistema cria uma representação matemática das características faciais do usuário.
Mais tarde, quando a autenticação ocorre, o sistema captura uma nova amostra e a compara com a representação biométrica registrada.
Novamente, o objetivo não é simplesmente:
"Isso parece um rosto?"
É...
"Esta medição biométrica corresponde suficientemente à identidade inscrita?"
Que tal alguém segurando sua foto?
É aqui que detecção de vivacidade torna-se importante.
Um sistema de reconhecimento facial mal projetado poderia potencialmente ser enganado por:
Uma fotografia
Um vídeo
Uma máscara
Uma imagem gerada digitalmente
Os sistemas biométricos modernos podem empregar técnicas destinadas a determinar se a amostra biométrica vem de uma pessoa viva em vez de uma reprodução.
Dependendo da tecnologia, a detecção de vivacidade pode avaliar:
Profundidade
Movimento
Características infravermelhas
Estrutura facial tridimensional
Outros indicadores de presença física
⁇ medida que a inteligência artificial e a tecnologia deepfake continuam melhorando, a forte detecção de vivacidade se tornará cada vez mais importante.
Biometria é mais segura do que senhas?
A biometria oferece várias vantagens importantes.
Você não precisa se lembrar da sua impressão digital.
Você não pode acidentalmente digitar seu rosto em um site de phishing.
E os funcionários não precisam criar mais uma senha.
Mas a biometria também tem uma característica importante que as organizações não podem ignorar:
Você pode alterar uma senha. Você não pode facilmente mudar sua impressão digital ou rosto.
Isso significa que a informação biométrica merece uma proteção particularmente forte.
As organizações que implementam a autenticação biométrica devem perguntar:
Onde estão armazenadas as informações biométricas?
As imagens biométricas em bruto são retidas?
Como os modelos biométricos são protegidos?
As informações biométricas deixam o dispositivo?
Como a inscrição é garantida?
Quem pode acessar informações biométricas?
O que acontece quando a autenticação biométrica falha?
Quais mecanismos de recuperação estão disponíveis?
A biometria pode ser uma poderosa ferramenta de autenticação.
Mas a implementação importa enormemente.
Questões de Privacidade Com biometria
A autenticação biométrica introduz uma questão importante que toda organização e usuário deve fazer:
"O que acontece com as minhas informações biométricas depois de eu me inscrever?"
Isso é importante porque as características biométricas são fundamentalmente diferentes das senhas.
Uma senha comprometida pode ser alterada.
Você não pode simplesmente substituir sua impressão digital ou rosto.
Por essa razão, o Identité aborda a autenticação biométrica com uma filosofia de segurança fundamentalmente diferente:
Suas informações biométricas devem permanecer sob seu controle.
Seus dados biométricos nunca deixam seu dispositivo
Identité utiliza a Arquitetura de autenticação descentralizada projetado para que os dados biométricos do usuário permaneçam no dispositivo confiável.
Quando uma impressão digital ou método de reconhecimento facial é usado como parte do processo de autenticação, os dados biométricos não precisam ser transmitidos ao Identité, ao empregador ou a um banco de dados biométrico centralizado.
Em vez disso:
Seus dados biométricos permanecem no seu dispositivo.
Isso fornece uma vantagem importante de privacidade e segurança.
Em vez de coletar informações biométricas de milhares – ou potencialmente milhões – de usuários em um repositório centralizado, a abordagem descentralizada do Identité evita criar esse tipo de alvo biométrico centralizado.
Por que a descentralização importa
Os bancos de dados centralizados são alvos atraentes para os cibercriminosos porque comprometer um sistema pode potencialmente expor informações pertencentes a muitos usuários.
A informação biométrica merece uma proteção ainda maior por causa de sua permanência.
Se os criminosos roubarem uma senha, a senha pode ser alterada.
Se a informação biométrica for comprometida:
Você não pode emitir um novo rosto ou impressão digital para alguém.
Manter informações biométricas no dispositivo confiável do usuário ajuda a reduzir esse risco.
Em vez de perguntar:
"Como construir um banco de dados maior para proteger a biometria de todos?"
Identité tem uma abordagem diferente:
"Por que centralizar os dados biométricos em primeiro lugar?"
Nenhum Repositório Central de Biometria do Usuário
A abordagem descentralizada do Identité fornece várias vantagens importantes de segurança e privacidade:
Os dados biométricos permanecem no dispositivo do usuário.
As informações biométricas não precisam ser transmitidas pela rede para correspondência centralizada.
Um repositório centralizado de dados biométricos dos usuários é evitado.
Um ataque contra um servidor de autenticação centralizado não expõe automaticamente um banco de dados contendo impressões digitais ou dados biométricos faciais dos usuários.
As organizações reduzem o risco de concentração associado à manutenção de grandes repositórios de informações biométricas sensíveis.
Os funcionários mantêm maior privacidade porque suas informações biométricas permanecem associadas ao dispositivo que realiza a verificação biométrica.
Isso segue um importante princípio de segurança cibernética:
Informações sensíveis que não são coletadas centralmente não podem ser roubadas de um repositório centralizado.
Seu empregador não recebe sua impressão digital ou rosto
Esta distinção é particularmente importante em ambientes de trabalho.
Quando a autenticação biométrica é usada com a arquitetura do Identité, o objetivo é estabelecer que a pessoa autorizada está presente - não fornecer a um empregador uma cópia das características biométricas dessa pessoa.
A verificação biométrica ocorre no dispositivo confiável.
O sistema de autenticação precisa do resultado necessário para continuar o processo de autenticação – não uma coleção centralizada de impressões digitais ou dados faciais dos funcionários.
Isso cria uma separação mais clara entre:
Verificação de identidade
e
Vigilância biométrica.
O objetivo é a autenticação, não a coleta de características físicas dos funcionários.
Biometria não resolve todos os problemas de autenticação
Há outra consideração importante.
Suponha que seu telefone reconheça com sucesso seu rosto.
O dispositivo agora tem fortes evidências de que:
Tu és tu.
Mas considere outra questão:
Você sabe que o site que solicita autenticação é realmente seu banco, empregador, hospital ou aplicativo de negócios?
Esse é um problema de segurança completamente diferente.
Os cibercriminosos criam cada vez mais sofisticados:
Phishing websites
domínios semelhantes
Páginas de login clonado
Portais corporativos falsos
Sites de personificação de marca
Uma biometria pode ajudar a autenticar o usuário.
Não necessariamente autenticar o destino.
E é aí que a distinção entre autenticação biométrica e Auten autenticação mútua torna-se crítico.
O que é o Full Duplex Authentication®?
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada PasswordFree®, a solução de autenticação Software-as-a-Service (SaaS) da Identité, e NoPass™, sua solução PaaS que pode ser implantada no local ou na nuvem.
Full Duplex Authentication® vai além de simplesmente verificar o usuário. Estabelece Auten autenticação mútua, o que significa que o usuário deve autenticar o aplicativo ou site legítimo e o aplicativo ou site deve se autenticar como legítimo também.
O FDA pode funcionar como parte de um ambiente de autenticação moderno no qual dispositivos confiáveis, biometria e outros mecanismos de autenticação aprovados estabelecem a identidade do usuário, enquanto a autenticação mútua estabelece confiança em ambos os lados da transação.
Isso aborda uma fraqueza importante na autenticação convencional.
Saber quem é o usuário resolve apenas metade do problema de confiança.
Biometria + Autenticação Mutual
Considere o que acontece quando a biometria e Full Duplex Authentication® trabalham juntos.
A biometria pode ajudar a estabelecer:
"Este é o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
E Full Duplex Authentication® adicionalmente estabelece:
"Este é o site ou aplicativo legítimo."
Isso cria um modelo de autenticação fundamentalmente diferente.
Autenticação não é baseada exclusivamente em um lado provando-se para o outro.
A confiança funciona em ambas as direções.
Por que isso importa para sites de phishing e impostor
Imagine que um invasor cria uma cópia quase perfeita da página de login da sua empresa.
O atacante pode duplicar com sucesso:
O logotipo da empresa
As cores
O HTML
A tela de login
A marca
A experiência geral do usuário
Eles podem até registrar um domínio que parece quase idêntico ao domínio legítimo da empresa.
Para um ser humano, o site falso pode parecer completamente legítimo.
Mas copiar a aparência não é o mesmo que provar identidade.
O site do impostor não pode executar com sucesso o lado legítimo do site do Full Duplex Authentication®.
O site falso pode olhar A sério.
Não pode autenticar Tão real.
Essa distinção fornece uma importante camada de proteção contra phishing moderno e ataques de domínio parecido.
Autenticação descentralizada + Full Duplex Authentication®
É aqui que a abordagem do Identité se torna particularmente poderosa.
A biometria ajuda a estabelecer:
"Este é o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
Full Duplex Authentication® estabelece:
"Este é o destino legítimo."
A arquitetura descentralizada garante:
"Os dados biométricos do usuário permanecem no dispositivo do usuário."
Juntos, esses recursos abordam vários componentes da confiança digital, em vez de confiar em uma única credencial.
Privacidade por arquitetura, não apenas política
Muitas empresas de tecnologia prometem proteger informações confidenciais por meio de políticas de privacidade.
As políticas são importantes.
Mas a arquitetura é ainda mais importante.
Uma política de privacidade diz o que uma organização promessas de não fazer com suas informações biométricas.
Uma arquitetura descentralizada pode reduzir a necessidade de que as informações biométricas deixem seu dispositivo em primeiro lugar.
Essa é uma distinção importante.
A abordagem do Identité não é simplesmente:
"Confie em nós com sua biometria."
É...
"Seus dados biométricos permanecem no seu dispositivo."
Para organizações que avaliam a autenticação biométrica, isso pode fornecer uma vantagem significativa na proteção da privacidade dos funcionários, reduzindo a exposição centralizada de dados biométricos e limitando as consequências potenciais de um ataque contra a infraestrutura de autenticação centralizada.
Biometria deve fazer parte de uma arquitetura de segurança maior
As organizações não devem avaliar a autenticação biométrica isoladamente.
A melhor pergunta não é:
"Devemos usar impressões digitais ou senhas?"
É...
Como construir um ambiente de autenticação no qual cada componente reforça a confiança?
Isso pode incluir:
biometria
Dispositivos confiáveis
Chaves de segurança de hardware
Autenticação sem senha
Autenticação mútua
Verificação descentralizada de identidade
Mecanismos de recuperação seguros
Políticas de segurança baseadas em risco
O objetivo não é simplesmente substituir um método de login por outro.
Ele está removendo pontos fracos de todo o processo de autenticação.
O que acontece quando a biometria não funciona?
A impressão digital e o reconhecimento facial são convenientes, mas nenhum método de autenticação funciona perfeitamente em todas as situações.
Um usuário pode:
Lesionar um dedo
Use luvas de proteção
Trabalhar em um ambiente inadequado para reconhecimento facial
Experimente uma falha do sensor do dispositivo
Perca o dispositivo de autenticação
Substituir um smartphone
Uma estratégia de autenticação segura, portanto, precisa de mecanismos de recuperação que não prejudiquem a segurança do método de autenticação primária.
É aqui que a continuidade dos negócios se torna crítica.
Autenticação de PIN de emergência
Quando permitido pela política organizacional, a autenticação alimentada por FDA pode fornecer uma PIN de emergência quando um dispositivo ou método de autenticação primária está temporariamente indisponível.
O PIN de emergência não se destina a substituir a autenticação normal sem senha ou biométrica.
Ele fornece um mecanismo de continuidade controlada projetado para evitar que um problema de autenticação se torne uma interrupção de negócios.
Um telefone perdido, sensor biométrico danificado ou dispositivo indisponível não deve se tornar automaticamente um dia de trabalho perdido.
Backup e restauração seguros
Substituir um telefone não deve exigir a reconstrução de um ambiente de autenticação do zero.
Com PasswordFree® e NoPass™, os usuários podem fazer backup seguro de seu perfil de autenticação de acordo com a configuração da organização para:
Armazenamento seguro na nuvem
A rede corporativa
Quando um dispositivo de substituição é obtido, o perfil de autenticação pode ser restaurado para o novo telefone.
A restauração pode ser concluída em menos de dois minutos.
Isso pode reduzir drasticamente:
Tempo de inatividade do usuário
Chamadas de Help Desk
Carga de trabalho administrativa
Autenticação re-inscrição
Interrupção de negócios
A segurança deve antecipar o fracasso – não simplesmente reagir a ele.
E quanto às chaves de segurança de hardware?
A biometria não é apropriada para todos os usuários ou ambientes.
Algumas organizações preferem dispositivos de autenticação física, particularmente para:
Administradores privilegiados
Funcionários de alta segurança
Ambientes financeiros
Instalações de cuidados de saúde
Usuários do governo
Locais onde os smartphones são restritos
Identité também é compatível com tokens de hardware de terceiros suportados, incluindo chaves de segurança, como YubiKey®.
Isso permite que as organizações construam políticas de autenticação em torno de seus requisitos operacionais e de segurança reais, em vez de forçar cada funcionário a entrar no mesmo método de autenticação.
PasswordFree® ⁇ Autenticação sem senha SaaS
As organizações que procuram uma solução de autenticação fornecida na nuvem podem escolher PasswordFree®A oferta de SaaS do Identité.
PasswordFree® foi projetado para fornecer:
Autenticação sem senha
Verificação biométrica descentralizada
Redução da dependência de credencial
Autenticação mútua alimentada por FDA
Autenticação de PIN de emergência
Backup e restauração seguros
Administração simplificada
Melhoria da continuidade dos negócios
O objetivo é uma autenticação mais forte sem adicionar atrito desnecessário ao dia de trabalho do usuário.
NoPass™ ⁇ Autenticação empresarial sem compromisso
Empresas que exigem maior controle podem escolher NoPass™, alimentado por patenteado Full Duplex Authentication®.
NoPass™ pode ser implantado no local ou na nuvem e é projetado para organizações que exigem integração com ambientes como:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Para organizações com requisitos rigorosos em torno de informações confidenciais - particularmente bancos, instituições financeiras, organizações de saúde, agências governamentais e outras empresas altamente regulamentadas - uma implantação no local do NoPass™ fornece uma opção para manter a infraestrutura de autenticação dentro do próprio ambiente controlado da organização.
A perspectiva Identité
A autenticação biométrica representa uma evolução importante na segurança da identidade.
As impressões digitais e o reconhecimento facial podem eliminar grande parte do atrito associado às senhas, proporcionando uma maneira natural e conveniente para os usuários estabelecerem sua identidade.
Mas a biometria não deve ser vista como toda a solução de autenticação.
E a conveniência biométrica nunca deve exigir que os usuários entreguem o controle desnecessário sobre suas características de identificação mais pessoais.
É por isso que o Identité utiliza um Arquitetura de autenticação descentralizada na qual os dados biométricos permanecem no dispositivo do usuário, em vez de serem coletados em um repositório biométrico centralizado.
A biometria ajuda a estabelecer:
"Eu sou o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
E patenteado Full Duplex Authentication® estabelece:
"Este é o destino legítimo."
Juntos, essas capacidades criam uma abordagem fundamentalmente diferente para a confiança digital.
Através PasswordFree® e NoPass™, Identité combina autenticação biométrica descentralizada, autenticação mútua, tokens de hardware de terceiros compatíveis, Autenticação de PIN de emergênciae, Backup e restauração seguros Uma arquitetura de autenticação projetada em torno de segurança, privacidade, produtividade e continuidade de negócios.
Porque o futuro da autenticação não deve exigir que você envie suas informações de identidade mais pessoais para outro lugar para provar quem você é.
Seus dados biométricos permanecem com você.
A confiança funciona nos dois sentidos.