



La inteligencia artificial se está moviendo hacia la empresa más rápido que cualquier tecnología que hayamos visto antes.
Los empleados están utilizando IA generativa para escribir código, resumir documentos, analizar información, desarrollar contenido de marketing, automatizar flujos de trabajo y mejorar la productividad. Las organizaciones están integrando simultáneamente modelos de IA en aplicaciones, plataformas en la nube, servicios orientados al cliente y procesos de negocio internos.
La oportunidad es enorme.
También lo es el desafío de seguridad.
Un reciente Mejores prácticas de seguridad de la GenAI guía de Wiz deja claro el desafío: los equipos de seguridad necesitan entender no sólo los aspectos técnicos de la inteligencia artificial, sino también el panorama más amplio de la seguridad de la IA, obtener visibilidad en cómo se está utilizando IA en toda la organización, y establecer procesos capaces de detectar y responder a amenazas relacionadas con IA.
El documento identifica cuatro objetivos importantes:
Visibilidad, cero riesgos críticos, democratización, prevención.
Esos principios proporcionan una excelente base para asegurar la IA empresarial.
Pero a medida que las organizaciones las implementan, surge rápidamente otra pregunta:
Quién, o qué, ¿Se le permite acceder a la IA en primer lugar?
Porque si estamos protegiendo un modelo de IA generativo, sus datos de entrenamiento, un API, un entorno en la nube o los sistemas administrativos que lo rodean, prácticamente cada control de seguridad eventualmente encuentra el mismo problema fundamental:
Identidad.
La IA generadora crea nuevos riesgos de seguridad
GenAI es diferente del software empresarial convencional.
Los sistemas generadores ingeren enormes cantidades de información no estructurada —texto, imágenes, audio, código, documentos, avisos y otros datos— y producen nuevos contenidos basados en esas entradas.
Esa flexibilidad es precisamente lo que hace útil a la GenAI.
También es parte de lo que hace complicado asegurarlo.
La guía Wiz destaca varias amenazas importantes que las organizaciones deberían considerar, incluyendo:
Envenenamiento de datos — manipular deliberadamente los datos de formación para influir en la producción de un modelo de IA.
Robo de modelos — el acceso no autorizado y la duplicación de los modelos patentados.
Ataques contradictorios — entradas especialmente elaboradas destinadas a causar un comportamiento de modelo incorrecto, engañoso o perjudicial.
Ataques de inversión de modelos — consultas destinadas a extraer información sensible de los datos de formación.
Vulnerabilidades de la cadena de suministro — explotar las dependencias de software de terceros u otros componentes del ecosistema de IA.
Estas amenazas son diferentes técnicamente.
Pero muchos en última instancia implican algo familiar:
Acceso no autorizado.
¿Quién puede acceder al modelo?
¿Quién puede acceder a sus datos?
¿Quién puede modificarlo?
¿Quién puede entrenarlo?
¿Quién puede implementarlo?
¿Quién puede llamar a sus API?
¿Quién tiene privilegios administrativos?
Y lo más importante:
¿Qué tan seguros estamos de que la persona que solicita ese acceso es realmente quien afirman ser?
La IA puede estar transformando la informática, pero no ha eliminado uno de los problemas más antiguos de ciberseguridad.
Aún tienes que establecer la confianza.
1. Eliminar Shadow AI
La primera práctica de seguridad identificada en el documento de Wiz es eliminar sombra AI.
Las organizaciones no pueden asegurar las tecnologías que no saben que los empleados están utilizando.
El problema debe sonar familiar.
Anteriormente hemos experimentado: Sombralo.
Entonces: Nube de sombra.
Ahora tenemos: Shadow AI.
Los empleados pueden crear cuentas con proveedores de IA, instalar aplicaciones habilitadas para IA, conectar servicios a información corporativa y comenzar a usar herramientas de IA generativas sin implicar necesariamente seguridad o TI.
La guía Wiz recomienda el desarrollo de un AI-BOM, o la Carta de Materiales de AI, para el inventario de activos relacionados con la IA, estableciendo controles sobre los proveedores aprobados y prohibidos de GenAI, y educando a los empleados sobre el uso aceptable de IA.
Ese es un punto de partida fuerte.
Pero la visibilidad debe ir acompañada de identidad.
Una vez que haya identificado una aplicación de IA autorizada, la siguiente pregunta es:
¿A quién se le debería permitir usarlo?
2. Proteja la IA de alimentación de datos
La segunda recomendación puede ser una de las más importantes:
Proteja sus datos.
Los sistemas de IA pueden interactuar con enormes cantidades de información, incluyendo potencialmente:
Información al cliente
Propiedad intelectual
Información financiera
Código fuente
Información sanitaria
Registros de empleados
Investigación propia
Contratos
Estrategias empresariales
Información de identificación personal
El documento de Wiz recomienda descubrir y clasificar los datos de acuerdo con la sensibilidad, cifrar la información en reposo y en tránsito, desinfectar los datos, implementar políticas de prevención de pérdida de datos y auditar a quienes pueden acceder a información específica.
Este último punto merece una atención especial:
Auditoría que tiene acceso.
Porque el cifrado puede proteger los datos.
El DLP puede ayudar a prevenir el movimiento inadecuado de datos.
La clasificación puede identificar información sensible.
Pero con el tiempo, el sistema todavía tiene que tomar una decisión:
¿Debería permitirse que esta identidad acceda a este recurso?
Y si la identidad ha sido comprometida, la política de control de acceso puede funcionar perfectamente mientras permite que la persona equivocada pase.
3. Acceso seguro a los modelos GenAI
La tercera recomendación trae la identidad directamente a la conversación:
Acceso seguro a los modelos GenAI.
El documento identifica específicamente un bien definido Gestión de Identidad y Acceso (IAM) la configuración como requisito previo para los activos asociados con los despliegues de la GenAI y recomienda el control del acceso basado en funciones.
También recomienda controles tales como:
Autenticación para el uso de API
Limitación de la tasa
Acceso restringido a los pesos del modelo
Limitar quién puede iniciar el entrenamiento
Limitar quién puede iniciar los oleoductos de despliegue
Supervisión de permisos excesivos
Siguiendo el principio de menos privilegio
Aquí es exactamente donde la conversación de seguridad de AI y la conversación de autenticación se cruzan.
Puede establecer permisos perfectos.
Pero los permisos sólo funcionan si se puede confiar en la identidad que recibe esos permisos.
Considere un administrador autorizado para implementar un modelo de IA.
El sistema de control de acceso dice:
Esta cuenta tiene permiso.
Pero la ciberseguridad necesita responder otra pregunta:
¿La persona que utiliza esa cuenta es realmente el administrador autorizado?
Esas son dos preguntas muy diferentes.
AI hace que las identidades comprometidas sean más peligrosas
Aquí es donde las organizaciones deben pensar más allá del IAM convencional.
Supongamos que un atacante roba las credenciales de alguien autorizado para:
Modelos de IA de acceso privativo
Modificar los datos de capacitación
Implementar modelos
Cambiar las barandillas de protección
Acceso a conjuntos de datos sensibles
Recuperar credenciales API
Modificar la infraestructura de IA
Desde la perspectiva de la aplicación, la cuenta puede ser autorizada.
Desde la perspectiva de la organización, el usuario no lo es.
La autorización sin autenticación fuerte puede convertirse en acceso autorizado para una persona no autorizada.
Y a medida que los sistemas de IA obtienen acceso a información empresarial más valiosa y capacidades empresariales cada vez más poderosas, las identidades comprometidas pueden tener un radio de explosión mucho mayor.
4. Utilice barandillas de protección LLM integradas
La cuarta práctica consiste en poner en práctica las capacidades de seguridad disponibles en los propios modelos GenAI.
Dependiendo del proveedor y modelo, estos controles pueden incluir:
Filtrado de contenido eliminar o marcar contenidos inapropiados o nocivos.
Detección de abusos identificar el posible uso indebido del modelo.
Controles de configuración del modelo que afectan a la forma previsible de respuesta del modelo.
Estos controles son importantes porque la seguridad debe ser estratificada.
Pero las barandillas no deberían convertirse en otro ejemplo de confianza extraviada.
Una organización podría tener excelentes barandillas protectoras que protegen a los usuarios comunes mientras que proporcionan a los administradores la capacidad de modificar esas barandillas protectoras.
Lo que lleva de nuevo a la identidad:
¿Quién está autorizado a cambiar los controles de seguridad?
Y:
¿Cuán fuertemente los hemos autenticado antes de permitir ese cambio?
5. Detectar y eliminar rutas de ataque de IA
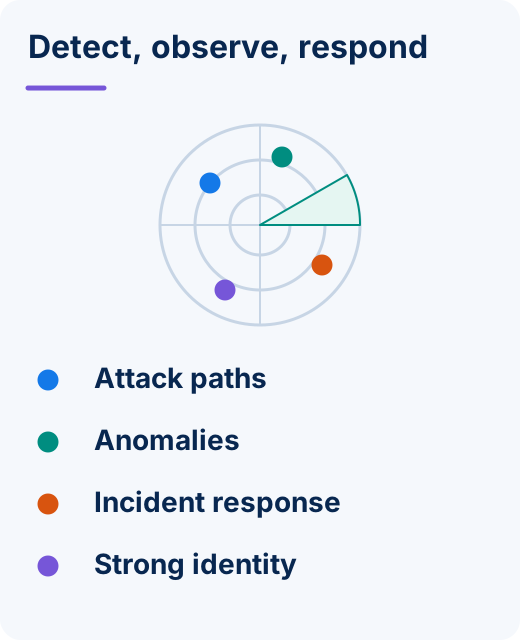
La quinta recomendación es la siguiente: análisis de la trayectoria de ataque.
En lugar de examinar las vulnerabilidades individuales aisladamente, las organizaciones deberían examinar cómo podrían encadenarse múltiples debilidades.
La guía Wiz recomienda buscar:
Vulnerabilidades del modelo de IA
Faltan parches
Modelos maliciosos
Configuraciones erróneas de AI
Permisos excesivos
Exposición de la red
Secretos expuestos
Datos sensibles
Controles de acceso débiles
El objetivo es entender cómo un atacante puede moverse a través del medio ambiente y llegar a un recurso de IA crítico.
El diagrama de la página 5 ilustra este concepto particularmente bien: un sistema expuesto a Internet puede potencialmente convertirse en el comienzo de un camino que conduce a un recurso de entrenamiento de IA de alto valor.
Este es un cambio importante en el pensamiento de seguridad.
No preguntes:
"¿Es peligrosa esta vulnerabilidad?"
Preguntar:
"¿Qué podría alcanzar un atacante si lo explotan?"
Deberíamos aplicar exactamente el mismo pensamiento a la identidad.
No preguntes:
"¿Este usuario fue autenticado?"
Preguntar:
"¿A qué puede llegar esta identidad autenticada?"
6. Monitor de anomalías
La sexta recomendación es la vigilancia continua.
El documento recomienda observar los entornos de IA en busca de un comportamiento inusual de entrada y salida, actividad sospechosa de la tubería de IA, cambios inesperados de latencia y otras anomalías.
El objetivo es la detección temprana.
Porque la prevención nunca será perfecta.
Si ocurre algo inusual, los equipos de seguridad necesitan identificarlo lo suficientemente rápido como para contener el radio de explosión.
La telemetría de identidad debe ser parte de esa misma filosofía.
Por ejemplo:
¿Por qué este usuario de repente accede a un sistema sensible?
¿Por qué una identidad administrativa se comporta de manera diferente?
¿Por qué se producen repetidas solicitudes de autenticación?
¿Por qué el acceso viene de un dispositivo inesperado?
¿Por qué una cuenta que solicita recursos no utiliza normalmente?
La autenticación no debe existir como una puerta aislada en la aplicación.
La identidad debe formar parte del contexto de seguridad que rodea toda la transacción.
7. Tenga un plan de respuesta de incidentes de IA antes de necesitar uno
La recomendación final de Wiz es algo que las organizaciones a veces posponen hasta que es demasiado tarde:
Respuesta a incidentes.
La respuesta a incidentes específicos de IA puede requerir aislamiento, copias de seguridad, control de tráfico, procedimientos de retroceso, integración con plataformas SecOps existentes y un plan de respuesta a incidentes centrado en IA.
La palabra clave es antes.
El peor momento para decidir qué hacer durante un incidente de seguridad de IA es mientras el incidente está ocurriendo.
Las organizaciones deben saber con antelación:
¿Quién puede desactivar un sistema de IA?
¿Quién puede revocar el acceso?
¿Quién puede modificar modelos?
¿Quién puede restaurar los datos?
¿Quién puede iniciar procedimientos de retroceso?
¿Quién puede cambiar las políticas de seguridad?
Y otra vez:
¿Cómo vamos a autenticar a esas personas de forma segura durante un incidente?
Una cuenta de administrador comprometida durante un incidente podría empeorar significativamente una mala situación.
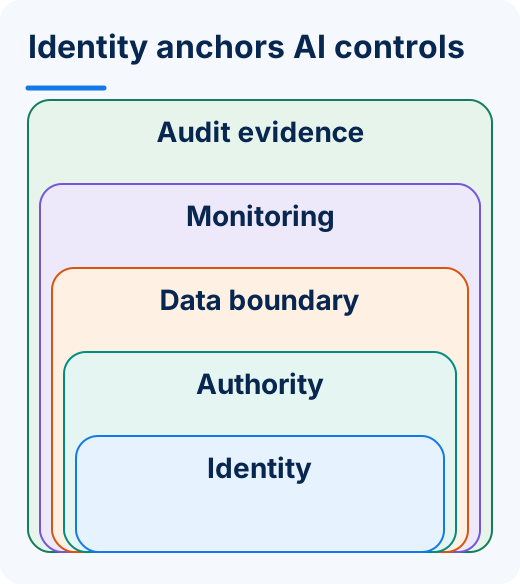
La capa que falta: autenticación fuerte
El documento Wiz proporciona un excelente marco para la seguridad de la GenAI.
Sus recomendaciones se entrecruzan repetidamente con:
IAM
Controles de acceso
Permisos
Privilegio mínimo
Autenticación API
Acceso a los datos
Autoridad administrativa
Esto lleva a una conclusión que todas las organizaciones que despliegan IA deben considerar:
La seguridad de la inteligencia artificial depende en última instancia, en parte, de la seguridad de la identidad.
Puedes saber exactamente dónde están tus modelos de IA.
Puede clasificar los datos.
Puede establecer políticas de RBAC perfectas.
Puedes monitorear la infraestructura.
Puedes identificar los caminos de ataque.
Puede establecer un programa de respuesta a incidentes.
Pero si un atacante puede hacerse pasar por alguien autorizado para acceder a esos recursos, muchas de esas defensas se vuelven considerablemente menos eficaces.
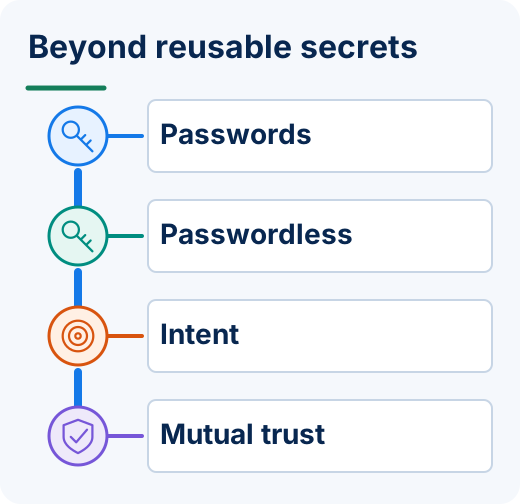
Las contraseñas son una base débil para la era de la IA
Esto crea una contradicción interesante.
Estamos construyendo algunos de los sistemas de computación más sofisticados jamás creados.
Y muchas organizaciones todavía protegen el acceso a ellos con la tecnología desarrollada hace décadas:
La contraseña.
Las contraseñas pueden ser:
Fished
Robado
Reutilizado
Compartido
Adivinado
Registrado por clave
Exposición en infracciones
Comprado en mercados criminales
El MFA tradicional mejora considerablemente la situación.
Pero dependiendo de la implementación, los atacantes todavía pueden intentar:
Cansancio MFA
Empuje el bombardeo
Ingeniería social
phishing contradictorio en el medio
Sitios de autenticación parecidos
Robo de credenciales y sesiones
La era de la IA merece una arquitectura de autenticación diseñada para el entorno de amenaza actual.
La autenticación sin contraseña cambia la ecuación
En lugar de rodear contraseñas con más defensas, las organizaciones pueden eliminar la dependencia de contraseñas reutilizables.
Una arquitectura de autenticación sin contraseña puede usar:
Algo que tienes:
Un dispositivo de confianza.
combinado con:
Algo que eres:
Un biométrico verificado localmente.
Esto puede proporcionar múltiples factores de autenticación sin requerir una contraseña reutilizable.
Para los empleados, la experiencia puede ser más simple.
Para los atacantes, no hay contraseña convencional disponible para robar a través de phishing tradicional de credencial.
Pero quitar la contraseña es sólo una parte de la respuesta.
La intención de autenticación importa
Los sistemas de IA pueden realizar acciones cada vez más consecuentes.
Eso hace que sea importante saber no sólo que autenticado, pero si el usuario legítimo realmente tenía la intención de iniciar la autenticación.
Identité puede proporcionar información contextual durante la autenticación en la misma pantalla.
Por ejemplo, al usuario se le puede preguntar explícitamente:
"¿Solicitaste esta sesión de autenticación?"
La pantalla también puede presentar un imagen y número de verificación de tres dígitos asociado con la interacción de autenticación.
La distinción es importante.
Una solicitud genérica de MFA pregunta esencialmente:
"¿Aprobar?"
Una experiencia de autenticación contextual puede preguntar:
"¿Iniciaste esto?"
Esa es la diferencia entre simplemente pedir aprobación y ayudar a establecer intención.
Pero la seguridad de AI plantea otra cuestión de autenticación
Supongamos que establecemos que la persona que accede al entorno de IA es legítima.
Todavía hay otro lado de la transacción.
¿El sistema al que se conectan es legítimo?
Los atacantes no sólo se hacen pasar por usuarios.
Se hacen pasar por:
Sitios web de las empresas
Aplicaciones en la nube
Portales de autenticación
Servicios SaaS
Bancos
Portales sanitarios
Microsoft 365
Aplicaciones comerciales internas
Dado que la IA ayuda cada vez más a los atacantes a generar contenido convincente, los destinos fraudulentos pueden ser aún más difíciles de reconocer para los usuarios comunes.
Una copia perfecta de una pantalla de inicio de sesión sigue siendo una pantalla de inicio de sesión falsa.
Entonces, ¿por qué debería la autenticación ocurrir sólo en una dirección?
Full Duplex Authentication®: Ambos lados establecen confianza
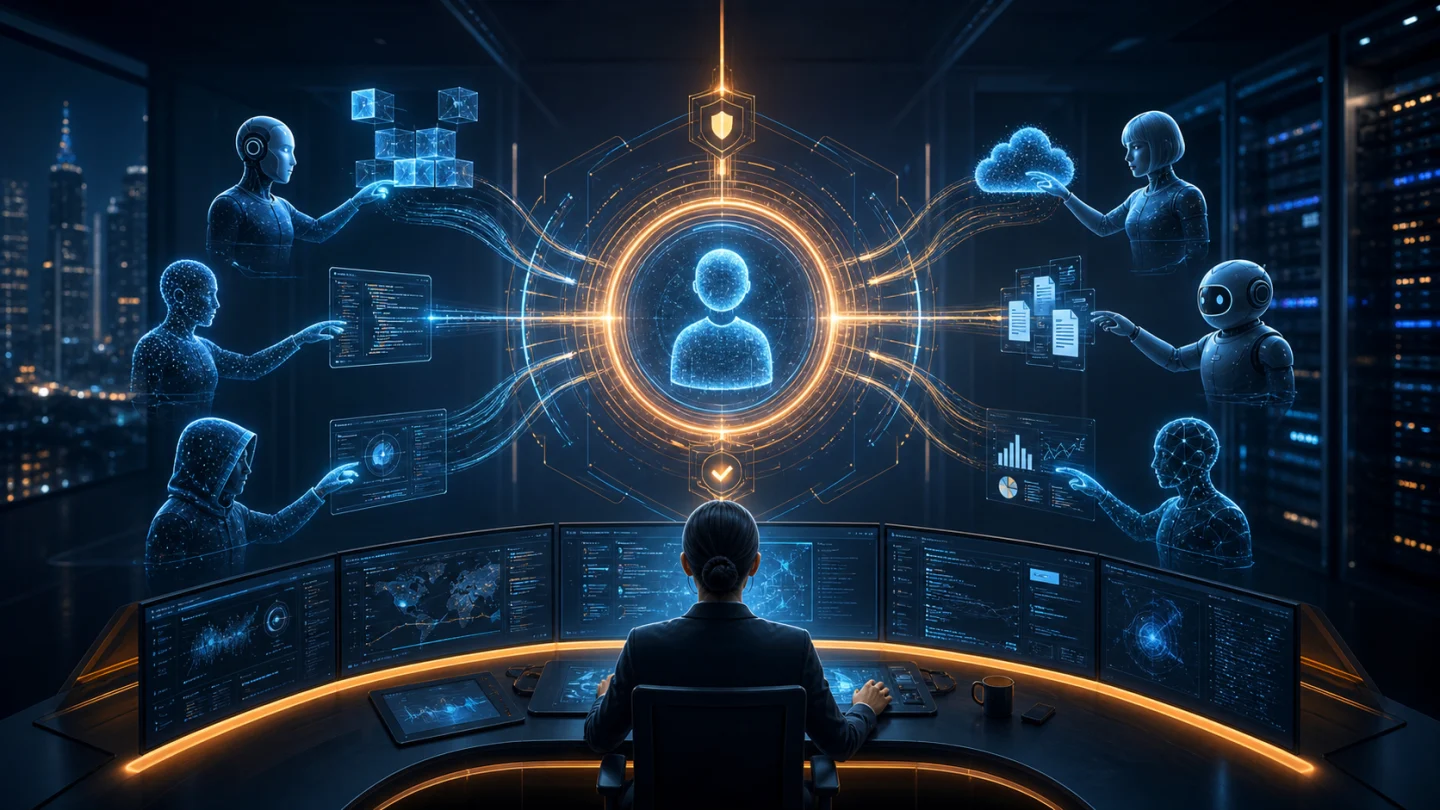
Este es el principio detrás de la patente de Identité Full Duplex Authentication® (FDA).
La autenticación tradicional pregunta: "¿Eres el usuario legítimo?"
Full Duplex Authentication® añade: "¿Es este el destino legítimo?"
Ambas partes participan en el establecimiento de la confianza.
Eso es autenticación mutua.
Esto se vuelve particularmente relevante para la seguridad de la IA porque los sistemas de IA están cada vez más detrás de API, portales, servicios en la nube, consolas administrativas y aplicaciones empresariales.
Un destino fraudulento puede imitar la apariencia de un servicio legítimo.
Pero la apariencia no es identidad.
La autenticación debe establecer la legitimidad en lugar de depender del usuario para reconocerla visualmente.
La biometría descentralizada también importa
Cuando se utilizan datos biométricos, las organizaciones también deben preguntar:
¿Dónde se almacena la información biométrica?
Identité utiliza un arquitectura descentralizada en la que se realiza la verificación biométrica en el dispositivo del usuario de confianza.
El biométrico no necesita ser transmitido a Identité o colocado en un repositorio biométrico centralizado de Identité para que coincida.
Los datos biométricos del usuario permanecen en el dispositivo del usuario.
Esto es particularmente importante a medida que las organizaciones se preocupan cada vez más por los repositorios centralizados de información de identidad altamente delicada.
Las contraseñas se pueden cambiar después del compromiso.
Tu huella no puede.
La arquitectura importa.
PasswordFree® para la autenticación SaaS
Identité PasswordFree® es nuestra solución de autenticación sin contraseña SaaS.
PasswordFree® está diseñado alrededor de capacidades que incluyen:
autenticación sin contraseña
Patente Full Duplex Authentication®
Autenticación mutua
Autenticación de dispositivos de confianza
Verificación biométrica descentralizada
Autenticación contextual
Intención de autenticación
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Opciones de autenticación de terceros compatibles
Para las organizaciones que crean o implementan aplicaciones en la nube y SaaS, incluidas las aplicaciones habilitadas para la IA, el objetivo es sencillo:
Reducir la dependencia de contraseñas mientras aumenta la confianza en la relación de autenticación.
NoPass™ para entornos empresariales de IA
Para las empresas que requieren una mayor integración y un mayor control de la infraestructura, Identité ofrece NoPass™, nuestra solución PaaS alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en la nube o en locales y pueden apoyar entornos empresariales que impliquen:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Esta flexibilidad de despliegue puede ser especialmente importante para:
Instituciones financieras
Organizaciones sanitarias
Gobierno
Infraestructura crítica
Empresas altamente reguladas
Las organizaciones que son reacias a colocar infraestructura de autenticación sensible o información en la nube pueden mantener un mayor control a través de un despliegue en las instalaciones de NoPass™.
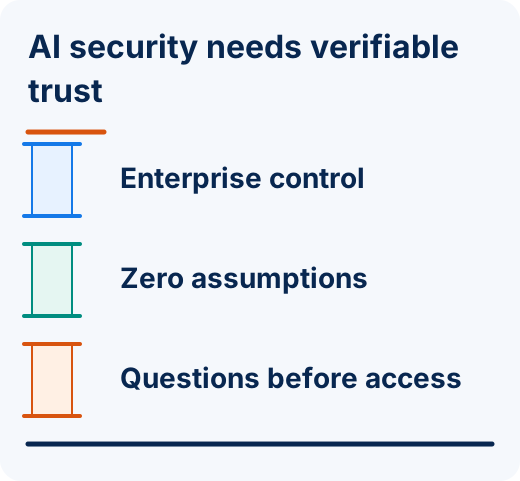
Seguridad AI necesita cero confianza y cero suposiciones
Una de las lecciones más fuertes del documento de Wiz es que la seguridad de la IA no puede depender de un solo control.
Las organizaciones necesitan:
Visibilidad.
Protección de datos.
Control de acceso.
Barandillas.
Análisis del camino de ataque.
Seguimiento.
Respuesta a incidentes.
Y yo añadiría uno más:
Autenticación de identidad fuerte.
El principio de seguridad debería ser sencillo:
Nunca asuma la identidad simplemente porque se presentaron credenciales.
Asómalo.
Y no asumas que el destino es legítimo simplemente porque parece legítimo.
Autentica eso también.
Siete preguntas de seguridad de AI que cada organización debería hacer
A medida que las organizaciones implementan GenAI, los equipos de liderazgo y seguridad deben ser capaces de responder a estas preguntas:
¿Sabemos que cada sistema de IA está siendo utilizado dentro de nuestra organización?
¿Sabemos a qué información sensible pueden acceder esos sistemas?
¿Sabemos quién tiene acceso a nuestros modelos, datos, API y tuberías de capacitación?
¿ Son esos permisos basados en el menor privilegio?
¿Podemos detectar comportamientos anormales y potenciales rutas de ataque?
¿Tenemos una estrategia específica de respuesta a incidentes con IA?
¿Estamos seguros de que la persona que accede a nuestros recursos de IA y el destino que recibe la autenticación son legítimos?
Esa séptima pregunta conecta la seguridad de inteligencia artificial con la seguridad de identidad.
Y se volverá cada vez más importante a medida que los sistemas de IA se vuelvan más poderosos.
La perspectiva Identité
La inteligencia artificial puede cambiar casi todo sobre cómo las empresas utilizan la tecnología.
No cambia el requisito fundamental de confianza.
Los modelos de IA necesitan protección.
Los datos de formación necesitan protección.
Las API necesitan protección.
Las consolas administrativas necesitan protección.
Los entornos de nube necesitan protección.
Y las identidades autorizadas para acceder a todas necesitan protección.
La guía Wiz concluye que las organizaciones necesitan un enfoque dinámico y ágil a la seguridad de la GenAI capaz de mantener el ritmo con la velocidad a la que se está desarrollando y adoptando la IA.
Estamos de acuerdo.
Pero a medida que las organizaciones construyen esa estrategia, la identidad no puede convertirse en un pensamiento secundario.
Con Identité:
La biometría puede ayudar a establecer:
"Soy el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
La autenticación contextual puede preguntar:
"¿Inicié esta sesión de autenticación?"
La imagen y el número de tres dígitos proporcionan un contexto de autenticación adicional.
Y patentado Full Duplex Authentication® direcciones:
"¿Es este el destino legítimo?"
El resultado es una relación de confianza más amplia basada en:
Identidad + Dispositivo + Intención + Contexto + Destino
La IA está cambiando rápidamente lo que la tecnología puede hacer.
La seguridad tiene que evolucionar con ella.
Debido a que cuanto más poderosos se vuelven nuestros sistemas, más importante se vuelve una pregunta:
¿En quién confiamos?… ¿Y cómo lo sabemos?