



Muchos otros desarrolladores y administradores de sistemas han elegido Keycloak porque hace que sea fácil de asegurar aplicaciones y servicios con poco o ningún código y porque es una plataforma de código abierto Identidad y Gestión de Acceso, el precio es correcto, también. Si bien el apoyo y la capacitación pueden no ser tan sólidos como las alternativas pagadas, aprovechar el Foro de Keycloak, la lista de correo electrónico y GitHub Issues para obtener orientación y responder a la brecha.
La Federación, la gestión de usuarios y SSO funcionan adecuadamente, pero la situación está cambiando cada vez más cuando se necesita más seguridad. Tal vez este cambio es impulsado por algunos ataques de phishing o suplantación a la organización. Tal vez las regulaciones de la industria se están endureciendo y el siguiente paso lógico es poner en una solución sólida MFA. También hay esas cosas que no abordan Keycloak como acceso VPN y acceso Windows que obligan a los usuarios a tener nombres de usuario y contraseñas adicionales. La implementación de Keycloak funciona principalmente para la federación y puede tener una funcionalidad nativa limitada o ninguna para el inicio de sesión VPN o Windows.
Llavero con autenticación MFA o multifactor
La implementación de MFA de Keycloak se basa en TOTP (OTP basado en el tiempo) y se puede desplegar de una manera directa o Google Autenticator se puede utilizar. En cualquier caso, la vulnerabilidad de los ataques de suplantación como el phishing permanece.
También se debe considerar la posibilidad de deshacerse de las contraseñas. Los ataques de phishing funcionan principalmente porque los usuarios renuncian a sus credenciales, en otras palabras, a sus contraseñas. Una estrategia para mitigar la amenaza del phishing es eliminar las contraseñas y el riesgo de seguridad que conllevan. Además, las contraseñas molestan a los usuarios finales debido a políticas rigurosas que requieren complejidad y cambios regulares, así como el gran número de contraseñas que se requieren para crear, recordar y administrar.
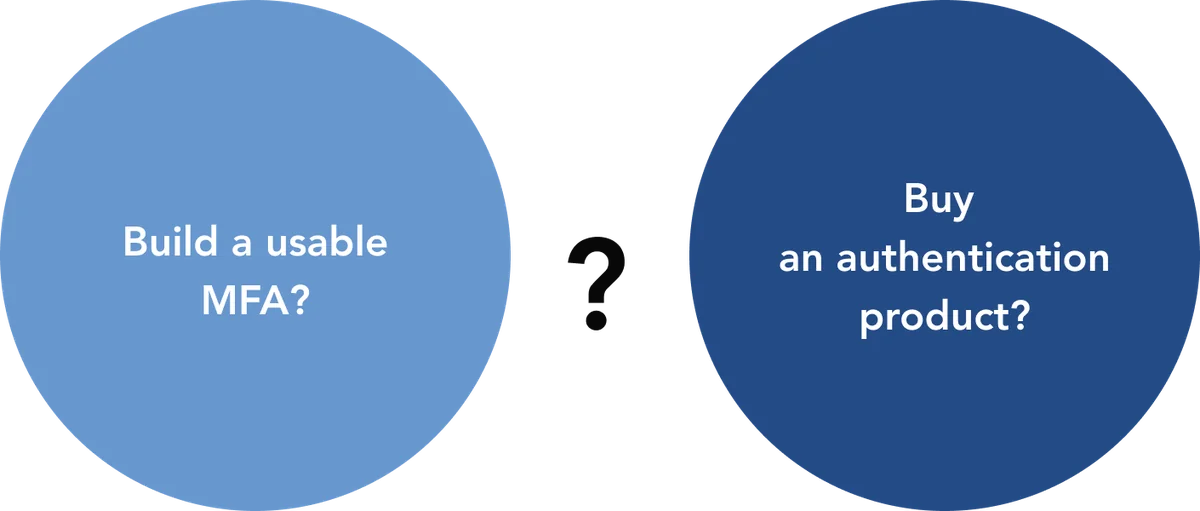
Estas son las opciones: construir un MFA utilizable compatible con Keycloak, no hacer nada, o comprar un producto de autenticación disponible. Construir una solución MFA es demasiado esfuerzo, requerirá que la apoyes en el futuro, y simplemente no tiene sentido. Comprar soluciones comerciales puede ser caro y significa tirar todo el trabajo realizado implementando Keycloak.
¿Y si usas lo que tienes pero lo haces más fuerte?
¿Cómo se ve la solución ideal de autenticación multifactorial?
Si desea aumentar su seguridad usando MFA o sin contraseña mientras aprovecha Keycloak, podría haber una solución ideal. Los requisitos para Keycloak con autenticación MFA o multifactor podrían incluir los siguientes:
Una extensión de Keycloak en funcionamiento;
Un verdadero MFA con factores separados y no dos del mismo factor (algo que sabes, algo que tienes, y algo que eres);
MFA para logins VPN y Windows;
Una forma de mitigar significativamente el riesgo de ataques de suplantación como el phishing;
Sin contraseña para eliminar la bóveda de credencial y hacer más felices a los usuarios finales (¿es eso posible?);
Menos costoso que construir una solución MFA o la mayoría de las soluciones de autenticación.
Identité NoPass™ aborda todos estos puntos permitiendo la extensión de Keycloak con una autenticación de tres factores más segura y simple. El despliegue implicaría NoPass™ hacerse cargo de la autenticación de Keycloak, pero permitiendo a Keycloak realizar la federación, la gestión de usuarios y SSO. Cada usuario sólo necesitaría una contraseña para el primer inicio de sesión con Keycloak para registrarse con NoPass™ y los administradores pueden hacer que esta contraseña se utilice solo o una vez para establecer la confianza del usuario, y luego eliminarlo después del primer inicio de sesión.
NoPass™ permite una autenticación más segura a través de Keycloak con autenticación MFA o multifactor mientras aprovecha la implementación de Keycloak existente. Dado que los usuarios finales se están preparando para aprender a autenticarse con MFA, sería el momento perfecto para que adopten ir sin contraseña.