




Para muchas organizaciones, la decisión de implementar la autenticación multifactorial (MFA) ya no es una cuestión de siPero... cuando. Los ciberataques continúan apuntando a credenciales robadas como una de las rutas más fáciles hacia las redes corporativas, haciendo de la autenticación fuerte un componente esencial de cada estrategia de ciberseguridad.
Sin embargo, durante la planificación se plantea sistemáticamente una pregunta:
"¿Cuánto tiempo llevará implementar MFA?"
La respuesta depende de varios factores, como el tamaño de su organización, su infraestructura de identidad existente, los requisitos regulatorios y la plataforma de autenticación que elija.
Afortunadamente, las modernas plataformas de autenticación sin contraseña han reducido drásticamente los tiempos de despliegue. Las organizaciones pueden ahora aplicar la autenticación resistente al phishing sin los largos proyectos asociados tradicionalmente con la gestión de la identidad institucional.
Ya sea que esté implementando una plataforma de autenticación basada en la nube o implementando una solución empresarial integrada con Active Directory y Microsoft Entra ID, elegir la tecnología adecuada puede reducir significativamente el tiempo de implementación al tiempo que mejora la seguridad y la experiencia del usuario.
¿Qué es Full Duplex Authentication® (FDA)?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada que potencia PasswordFree® y NoPass™. En lugar de añadir pasos de verificación adicionales a las contraseñas, FDA valida de forma segura tanto el usuario como el dispositivo de confianza a través de un proceso de autenticación unificado y sin contraseña. El resultado es una mayor resistencia al phishing, menos interrupciones de usuario, una gestión de identidad simplificada y una experiencia de autenticación significativamente mejor.
Esta tecnología patentada permite a las organizaciones modernizar la autenticación sin la complejidad comúnmente asociada con los despliegues tradicionales de MFA.
¿Cuánto tiempo toma realmente la implementación de MFA?
Cada organización es diferente, pero las siguientes estimaciones reflejan los plazos de implementación típicos.
Tipo de organización | MFA tradicional | MFA sin contraseña con FDA |
Usuarios individuales | 5–15 minutos | 2–5 minutos |
Pequeñas empresas | 2–5 días | 1–2 días |
Organizaciones de tamaño medio | 2–4 semanas | 1–2 semanas |
Grandes empresas | 1–3 meses | Despliegue gradual durante varias semanas |
La variable más grande no es el software en sí, es la complejidad del entorno que se está asegurando.
Las organizaciones con múltiples ubicaciones, aplicaciones heredadas, entornos de identidad híbridos o requisitos regulatorios requieren naturalmente más planificación que las empresas que operan totalmente en la nube.
¿Qué realmente toma tiempo?
Contrariamente a la creencia popular, el despliegue de software MFA es generalmente la parte más fácil del proyecto.
La mayor parte del tiempo de implementación se dedica a preparar a los usuarios, políticas e infraestructura.
Las actividades típicas incluyen:
Evaluación de la identidad
Descubrimiento de aplicaciones
Diseño de la política de autenticación
Inscripción de usuarios
Ensayos piloto
Comunicación de los empleados
Capacitación del Administrador
Preparación del servicio de asistencia a los usuarios
Las organizaciones que dependen en gran medida de contraseñas suelen dedicar más tiempo a configurar políticas de contraseñas, procedimientos de reinicio, aplicaciones de autenticador y flujos de trabajo de recuperación.
Aquí es donde la autenticación sin contraseña comienza a ofrecer ventajas medibles.
Por qué la autenticación sin contraseña acelera el despliegue
Las soluciones MFA tradicionales a menudo añaden otra capa de seguridad encima de las contraseñas.
Si bien la seguridad mejora, las organizaciones siguen teniendo la carga operacional de la gestión de contraseñas.
La autenticación sin contraseña elimina gran parte de esa complejidad.
Al eliminar la dependencia de contraseñas, las organizaciones dedican menos tiempo a administrar los reinicios de contraseñas, cierres patronales de cuentas, credenciales olvidadas y recuperación de autenticación.
El resultado es un despliegue más rápido con menos solicitudes de asistencia y una mejor experiencia para los empleados.
Elegir la plataforma adecuada para su organización
No todas las organizaciones tienen los mismos requisitos de despliegue. La selección de la plataforma de autenticación adecuada depende de su infraestructura, modelo operativo y necesidades de cumplimiento.
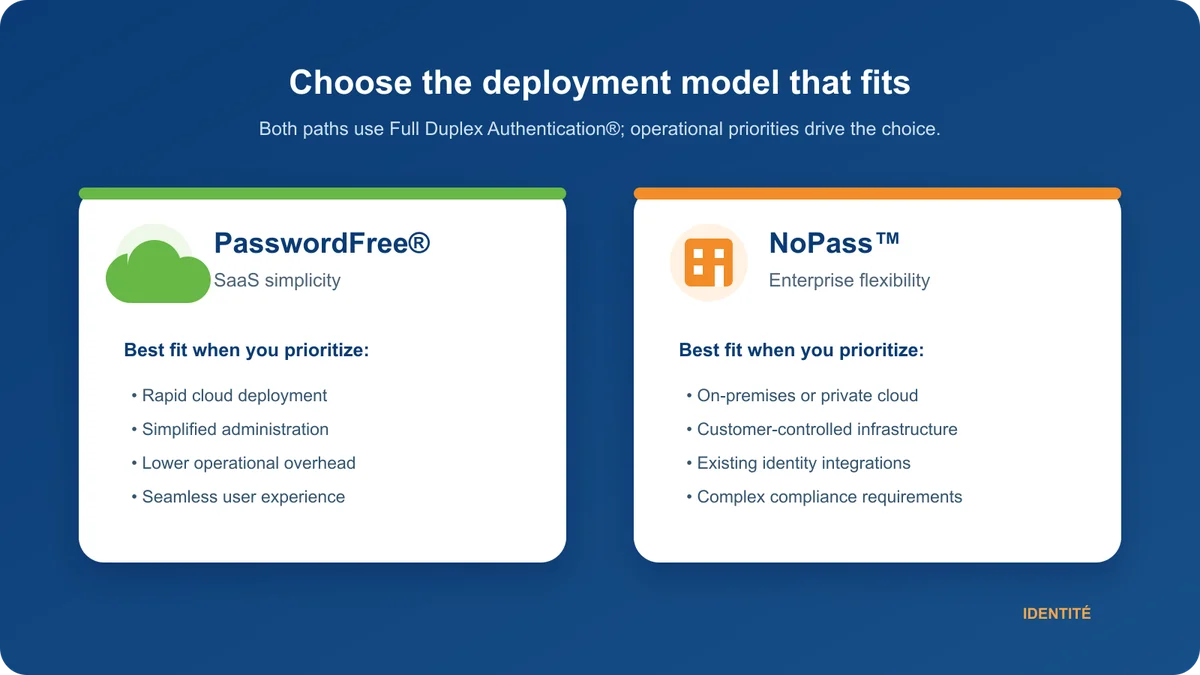
PasswordFree® — SaaS Simplicity
Organizaciones que buscan un despliegue rápido con una gestión de infraestructura mínima suelen elegir PasswordFree®, una plataforma de autenticación de Software como Servicio (SaaS) Full Duplex Authentication®.
PasswordFree® es muy adecuado para las organizaciones que quieren:
Despliegue rápido de la nube
Administración simplificada
autenticación sin contraseña
Reducción de los gastos generales de funcionamiento
Reducción de los gastos del servicio de asistencia a los usuarios
Una experiencia de usuario perfecta
Debido a que PasswordFree® se entrega como una solución SaaS, las organizaciones pueden comenzar a asegurar a los usuarios rápidamente sin implementar infraestructura de autenticación adicional.
NoPass™ — Flexibilidad empresarial
Las empresas más grandes a menudo requieren un mayor control sobre la infraestructura de autenticación y la integración con los sistemas de identidad existentes.
Para estos ambientes, NoPass™ proporciona una solución de Plataforma como Servicio (PaaS) que puede ser implementada:
En los locales
En entornos de nube privada
En la infraestructura de nube controlada por el cliente
Propulsado por Full Duplex Authentication®, NoPass™ se integra con tecnologías empresariales que incluyen:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Entornos de autenticación empresarial existentes
Esta flexibilidad hace que NoPass™ sea particularmente atractivo para organizaciones con complejas arquitecturas de identidad o estrictos requisitos de seguridad y cumplimiento.
Por qué las industrias altamente reguladas a menudo elegir NoPass™
Muchas organizaciones en industrias altamente reguladas, incluyendo servicios financieros, banca, salud, gobierno, defensa e infraestructura crítica, prefieren mantener el control directo sobre su infraestructura de autenticación.
Para estas organizaciones, los despliegues locales o controlados por los clientes suelen ajustarse más estrechamente a la gobernanza interna, los requisitos reglamentarios y las políticas de seguridad.
Porque NoPass™ soporta tanto las implementaciones en las instalaciones como en la nube mientras se integra con los sistemas de identidad empresarial existentes, proporciona la flexibilidad que muchos equipos de seguridad empresarial requieren sin sacrificar la autenticación moderna sin contraseña.
Un tipico cronograma de implementación empresarial
La mayoría de las implementaciones exitosas siguen un enfoque por etapas.
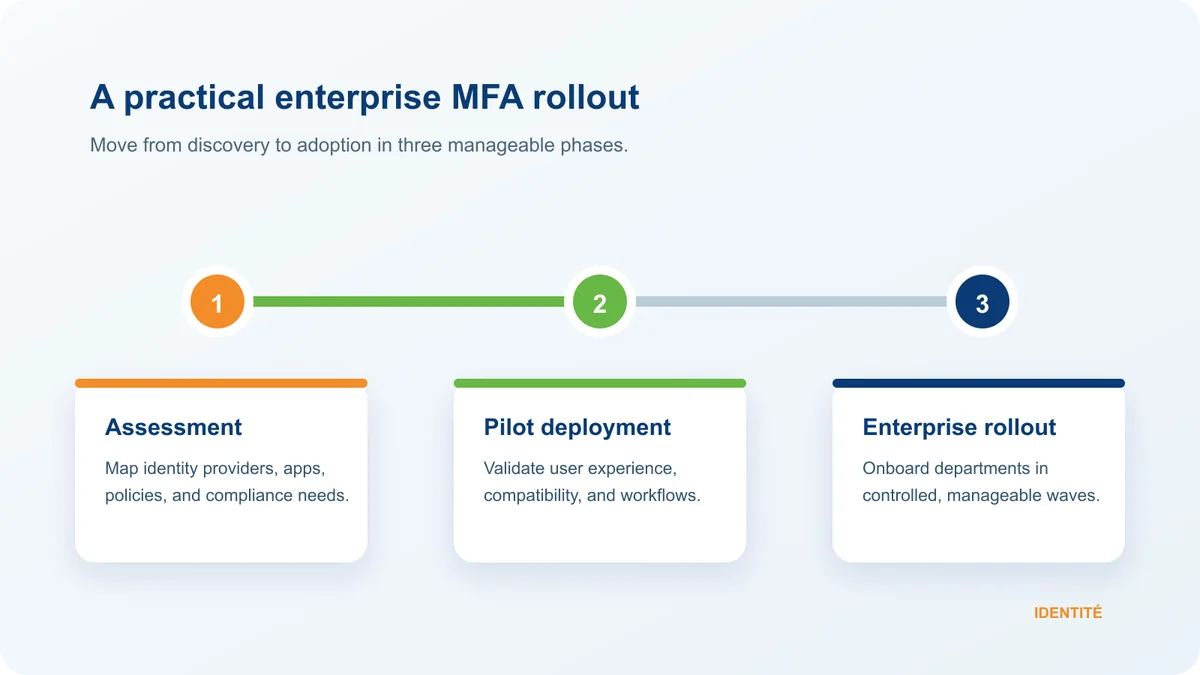
Fase 1: Evaluación
Los equipos de TI y seguridad evalúan:
Proveedores de identidad
Active Directory
ID de entrada
Aplicaciones institucionales
Políticas de autenticación
Requisitos de cumplimiento
Flujos de trabajo de autenticación existentes
Fase 2: Despliegue piloto
Un grupo piloto valida:
Experiencia del usuario
Compatibilidad con las aplicaciones
Configuración de políticas
Registro del dispositivo
Flujos de trabajo administrativos
Debido a que FDA elimina muchos problemas relacionados con contraseñas, los despliegues piloto generalmente generan menos solicitudes de soporte que las implementaciones tradicionales de MFA.
Fase 3: Puesta en marcha empresarial
Los departamentos están integrados en fases manejables.
Ya sea implementando PasswordFree® o NoPass™, las organizaciones pueden expandir la autenticación a través de la empresa minimizando la interrupción y manteniendo la productividad.
Reducción de los costos de los servicios de asistencia
Uno de los costos ocultos de la autenticación tradicional es el soporte de contraseñas.
Los servicios de asistencia suelen dedicar un tiempo valioso a resolver:
Contraseñas olvidadas
Cuentas bloqueadas
Se reinicia la contraseña
Cédulas caducadas
Recuperación de la autenticación
Los estudios de la industria demuestran sistemáticamente que el soporte relacionado con las contraseñas representa una de las mayores categorías de solicitudes de servicio de TI.
Reemplazando la autenticación centrada en contraseñas con Full Duplex Authentication®, las organizaciones reducen drásticamente muchos de estos gastos operacionales recurrentes.
Mejora de la productividad de los empleados
La autenticación ocurre docenas de veces cada día laboral.
Ahorrar incluso unos pocos segundos durante cada inicio de sesión se traduce en cientos de horas de trabajo recuperadas anualmente en una organización.
Con la autenticación sin contraseña con FDA, los empleados se benefician de:
Firmas más rápidas
Menos interrupciones
Reducción de la fricción de autenticación
Mejor satisfacción de los usuarios
Mayor seguridad
La seguridad y la productividad ya no necesitan competir.
La seguridad comienza a mejorar inmediatamente
El valor de MFA no se mide únicamente por la velocidad de implementación.
Se mide por la rapidez con que una organización reduce el riesgo.
Autenticación alimentada por Full Duplex Authentication® ayuda a las organizaciones a defenderse contra:
Robo de credenciales
Ataques de phishing
Pulverización por contraseña
Adquisición de cuentas
Ransomware
Ataques de ingeniería social dirigidos a contraseñas
Debido a que las contraseñas se eliminan del proceso de autenticación, las organizaciones comienzan a fortalecer su postura de seguridad desde el momento en que los usuarios están inscritos.
Mejores prácticas para un despliegue MFA más rápido
Las organizaciones logran sistemáticamente una aplicación satisfactoria cuando:
Comience con un despliegue piloto.
Dar prioridad a los usuarios de alto riesgo y a las cuentas privilegiadas.
Comunicar pronto los planes de aplicación.
Habilitar la inscripción de usuarios simplificada.
Capacitar a los administradores antes del despliegue de la empresa.
Elija la autenticación sin contraseña siempre que sea posible.
Integrar con la infraestructura de identidad existente en lugar de reemplazarla.
Estas prácticas mejoran la velocidad de despliegue y la adopción de usuarios a largo plazo.
Por qué la autenticación con Full Duplex Authentication® es diferente
Muchas plataformas MFA simplemente añaden otra capa de verificación a las contraseñas.
Autenticación alimentada por Full Duplex Authentication® adopta un enfoque fundamentalmente diferente.
En lugar de tratar las contraseñas como la base de la identidad, FDA elimina completamente la dependencia de contraseñas, proporcionando una experiencia de autenticación unificada, resistente al phishing que es más rápida, sencilla y segura.
Si se entrega a través PasswordFree® para despliegues en SaaS o NoPass™ para entornos empresariales y controlados por el cliente, las organizaciones se benefician de:
Implementación MFA más rápida
Autenticación verdadera sin contraseña
Reducción de los gastos del servicio de asistencia a los usuarios
Reducción de los gastos generales administrativos
Seguridad resistente al phishing
Mejora de la productividad de los empleados
Mejor adopción por los usuarios
Mayor resiliencia cibernética
Pensamientos finales
La implementación de la autenticación multifactor ya no tiene que ser una iniciativa de TI larga o disruptiva.
Los individuos pueden habilitar MFA en minutos, mientras que las organizaciones a menudo pueden completar despliegues empresariales en días o semanas, dependiendo de su tamaño, complejidad y requisitos regulatorios.
La clave es seleccionar una plataforma de autenticación que no sólo acelere el despliegue, sino que también reduzca los costos operacionales a largo plazo y refuerce la seguridad.
Las organizaciones que buscan un despliegue rápido de la nube pueden aprovechar PasswordFree®, mientras que las empresas que requieren integración de Active Directory, conectividad de ID de Microsoft Entra, compatibilidad con Microsoft 365, integración de Azure o flexibilidad de despliegue en el local pueden implementar NoPass™. Ambas plataformas están alimentadas por Full Duplex Authentication®, proporcionando una experiencia unificada de autenticación sin contraseña que mejora la seguridad al tiempo que simplifica la implementación.
Al evaluar las soluciones MFA, no pregunte simplemente, "¿Cuánto tiempo tomará la implementación?" Haga una pregunta más estratégica:
"¿Qué plataforma de autenticación seguirá proporcionando seguridad, eficiencia operativa y una experiencia superior de usuario mucho después de que el despliegue se complete?"
Para muchas organizaciones, esa respuesta comienza con la autenticación sin contraseña Full Duplex Authentication®.