
La inteligencia artificial está pasando rápidamente de responder preguntas a Adopción de medidas.
Esa distinción es enorme.
La IA generativa tradicional puede resumir un informe, redactar un correo electrónico o analizar información.
Los agentes de IA pueden hacer mucho más.
Pueden acceder a las aplicaciones.
Recuperar información.
Interactúe con las bases de datos.
Ejecutar flujos de trabajo.
Hacer recomendaciones.
Comunicarse con otros sistemas.
Utilice herramientas de software.
Y, dependiendo de la autoridad que se les dé, tomar decisiones y tomar acciones con participación humana limitada.
Un artículo reciente de la CIO, “Errores de 7 que cometen los líderes de TI al desplegar agentes de IA”, pone de relieve una realidad importante para los líderes empresariales: las organizaciones están sometidas a una enorme presión para desplegar agentes de IA y demostrar su valor comercial, pero actuar con demasiada rapidez puede crear agentes ilegales, deudas de IA, problemas de cumplimiento y consecuencias operacionales.
El mensaje del artículo es directo.
El despliegue de agentes de IA con éxito requiere mucho más que seleccionar un modelo de IA y conectarlo a sistemas empresariales.
Las organizaciones necesitan gobernanza, rendición de cuentas, datos fiables, acceso cuidadosamente controlado, supervisión continua y una estrategia para las personas cuyos flujos de trabajo se verán afectados.
También hay otra cuestión que merece especial atención.
Identidad.
Una vez que el software puede actuar de forma autónoma en nombre de personas y organizaciones, las empresas deben determinar no sólo lo que un agente de IA es capaz de hacer, sino también:
¿Quién lo autorizó?
¿Para qué identidad actúa?
¿Qué sistemas deberían confiar en él?
¿A qué información debe acceder?
¿Qué transacciones puede realizar?
¿Cuándo debería requerir autorización humana?
Esas preguntas colocan la identidad y la autenticación directamente en el centro de la conversación de IA agente.
Los agentes de IA no son sólo otra aplicación
Uno de los errores más fáciles de cometer es tratar a un agente de IA como software empresarial convencional.
El software tradicional generalmente sigue instrucciones predefinidas.
Dados los mismos insumos y condiciones, los programas informáticos deterministas deberían producir resultados previsibles.
Los agentes de IA introducen variabilidad.
Pueden interpretar información, seleccionar herramientas, determinar pasos intermedios y tomar medidas basadas en un contexto cambiante.
CIO señala que los agentes pueden ser no determinista y de EstadoIncluso una serie de acciones individualmente permitidas pueden combinarse en un resultado indeseable, incluyendo transacciones no autorizadas o la exfiltración de datos.
Esto significa el modelo de seguridad tradicional de:
Construir → Prueba → Aprobar → Implementar
ya no es suficiente.
Los sistemas agentes requieren controles durante todo su ciclo de vida operativo.
Examinemos los siete errores identificados por el CIO y lo que significan para la seguridad empresarial.
Error 1: Usar agentes de IA cuando la automatización convencional funcionaría mejor
No todos los problemas de negocios necesitan IA.
Eso puede sonar obvio, pero la emoción que rodea a los agentes de IA puede animar a las organizaciones a tratarlos como la solución por defecto.
CIO señala que los procesos con entradas conocidas, salidas predecibles y requisitos establecidos de ejecución pueden ser mejor atendidos por automatización convencional, integraciones o sistemas predictivos. Los agentes pueden introducir costos adicionales, latencia y variabilidad en procesos que ya eran confiables.
Esto crea una primera pregunta importante:
¿Requiere realmente juicio este proceso?
Si la respuesta es no, un agente de IA puede aumentar innecesariamente la complejidad y el riesgo.
El objetivo no debe ser:
Desplegar tantos agentes de IA como sea posible.
Debería ser:
Utilice la IA donde la IA crea un valor comercial mensurable.
La seguridad también se beneficia de esa disciplina.
Cada sistema autónomo adicional crea otra identidad, otra estructura de permisos, otro conjunto de integraciones y otra posible superficie de ataque que debe ser gobernada.
Error 2: Dar autoridad a los agentes de IA sin responsabilidad
Esta puede ser una de las cuestiones más importantes que CIO identifica.
¿Quién es el dueño del agente de inteligencia artificial?
Y lo más importante:
¿Quién es responsable cuando toma la decisión equivocada?
La CIO argumenta que los agentes, particularmente aquellos que automatizan partes de la toma de decisiones críticas para el negocio, necesitan propietarios claramente identificados.Las organizaciones deben establecer gobernanza antes de que comience la experimentación y determinar cuándo el aumento humano es obligatorio, cuándo los humanos deben permanecer en medio del proceso y cuándo los agentes pueden operar de manera autónoma.
Esto se complica aún más con múltiples agentes.
Imagínate:
El agente A recopila información.
El agente B lo analiza.
El agente C hace una recomendación.
El agente D ejecuta la transacción.
¿Quién autorizó la acción final?
¿Quién es el dueño del resultado?
¿Pueden los investigadores reconstruir cómo ocurrió la decisión?
¿Se puede detener la transacción?
¿Puede la organización determinar qué persona autorizó al agente a operar?
No se trata simplemente de cuestiones de gobernanza de la IA.
Son preguntas de identidad y autorización.
Los agentes de inteligencia artificial también necesitan identidades
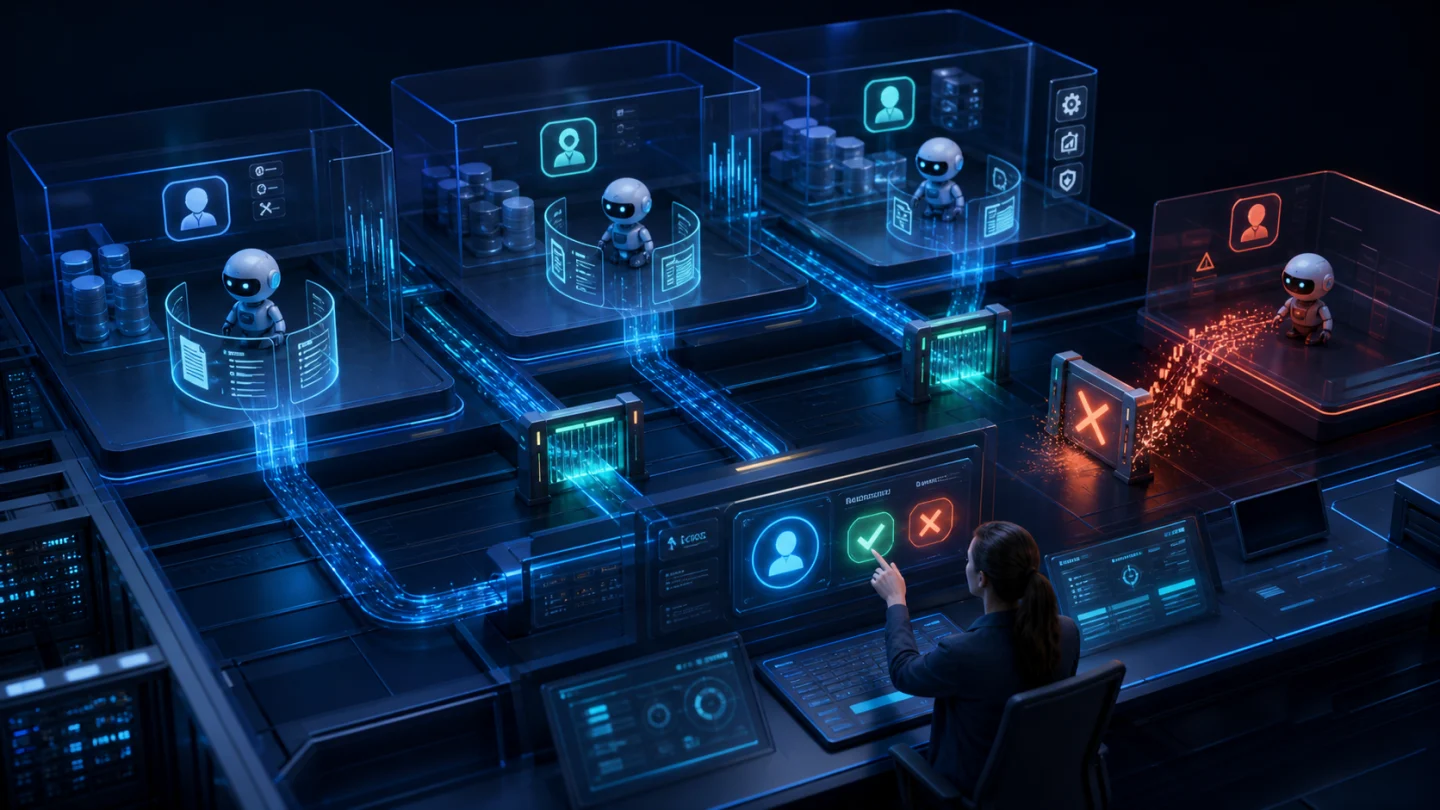
Los humanos no son las únicas identidades que operan dentro de las empresas modernas.
Las organizaciones ya gestionan:
Empleados.
Contratistas.
Administradores.
Aplicaciones.
APIs.
Cuentas de servicio.
Máquinas.
Cargas de trabajo en la nube.
Ahora estamos añadiendo:
Agentes de inteligencia artificial.
Y esos agentes pueden actuar en nombre de la gente.
Esto significa que las organizaciones deben distinguir entre varios conceptos diferentes:
¿Quién es el humano?
¿Qué agente está actuando?
¿Quién autorizó a ese agente?
¿Qué autoridad se le delegó?
¿Qué acción está intentando?
¿Está esa acción todavía dentro de su autorización?
No es suficiente simplemente dar credenciales de acceso a un agente.
La autenticación establece la identidad. La autorización establece lo que esa identidad está permitida a hacer.
La IA agente hace ambos dramáticamente más importantes.
Error 3: Construyendo agentes en datos que no se pueden confiar
Los agentes de IA dependen en gran medida de la información de que disponen.
Si los datos subyacentes contienen duplicados, registros obsoletos, definiciones contradictorias o información inexacta, un agente puede actuar con confianza sobre los datos incorrectos.
El CIO hace este punto particularmente bien: los agentes de IA pueden amplificar los problemas de datos y gobernanza existentes a la velocidad de la máquina. Por lo tanto, los datos empresariales de confianza, el contexto y la gobernanza deben convertirse en requisitos previos para una IA agente confiable.
Esto crea un principio simple:
La automatización no transforma los malos datos en buenos datos.
Puede transformar datos malos en decisiones malas más rápidas.
Antes de que las organizaciones concedan a los agentes de IA una autonomía significativa, necesitan confianza en la información que impulsa esas decisiones.
La procedencia de los datos es importante.
La integridad de los datos importa.
Los permisos importan.
Y la identidad de quienquiera que pueda modificar esos datos también importa.
Error 4: Dar demasiado acceso a los agentes de inteligencia artificial
Aquí es donde la IA agente se convierte en un importante problema de ciberseguridad.
Los expertos humanos a menudo tienen un amplio acceso porque sus trabajos lo requieren.
Eso no significa que un agente de inteligencia artificial que ayude a esos expertos debería heredar los mismos permisos.
CIO cita expertos que recomiendan pensar en agentes de IA más como contratistas semiconfiados o empleados no investigados Las organizaciones deben definir exactamente a qué agentes de información pueden acceder, con qué sistemas pueden interactuar y con qué límites no pueden cruzar.
Esto es clásico. menos privilegio se aplica a AI.
Un agente de contabilidad no debería tener acceso automático a la información de recursos humanos.
Un agente de reclutamiento no debería tener acceso automático a los sistemas financieros.
Un agente de servicio al cliente no debería tener automáticamente privilegios administrativos.
Y un agente que necesita acceso de lectura no necesariamente necesita acceso de escritura.
El principio debería ser:
Dar al agente la autoridad mínima necesaria para realizar su tarea asignada.
Nada más.
Un agente de IA nunca debe heredar una autoridad humana ilimitada
Considere a un ejecutivo que tiene acceso a docenas de aplicaciones empresariales.
El ejecutivo autoriza a un agente de IA a ayudar a preparar informes financieros.
¿Debería el agente heredar automáticamente cada permiso que pertenece a ese ejecutivo?
Claro que no.
Sin embargo, las arquitecturas de agentes mal diseñadas podrían crear precisamente este problema.
La autorización del agente debe ser:
Propósito específico
Plazo limitado cuando proceda
Recursos limitados
Transacción limitada
Auditable
Revocable
Y para las acciones de alto riesgo:
Humanos autorizados
Esto se vuelve especialmente importante cuando los agentes pueden comunicarse con otros agentes.
Una cadena de permisos individuales legítimos podría producir un resultado que nadie pretende.
Error 5: Pruebas de agentes de IA como software tradicional
Las pruebas de software tradicionales a menudo asumen que el comportamiento puede ser evaluado antes de la implementación y que el software de producción continuará comportándose de acuerdo con esas reglas probadas.
Los agentes de inteligencia artificial desafían esa suposición.
El CIO señala que los entornos de producción pueden introducir diferentes datos, contextos y secuencias de llamadas a herramientas que los encontrados durante las pruebas previas al despliegue. Por lo tanto, el artículo recomienda combinar pruebas con monitoreo continuo y ejecución.
Un experto citado por CIO recomienda varios controles particularmente útiles:
A interruptor de apagado capaz de suspender a un agente rápidamente.
A basal conductual definir la actividad normal.
A proceso de examen posterior al incidente después de casi fallas.
Y un proceso de retroalimentación para mejorar los controles.
Estos conceptos deberían parecer familiares para los profesionales de la ciberseguridad.
Se asemejan mucho a los controles que ya usamos para proteger las identidades humanas.
Monitorear el comportamiento.
Identificar anomalías.
Limitar privilegios.
Investigar la actividad inusual.
Revocar el acceso cuando sea necesario.
Los agentes de inteligencia artificial merecen un escrutinio similar.
La autenticación debe seguir la transacción
Esto plantea otra cuestión importante.
Supongamos que un agente de inteligencia artificial tiene permiso para comprar suministros de oficina de rutina.
Una transacción normal podría ser:
$300 de un proveedor aprobado.
Pero un día el agente intenta:
$300,000 a un destinatario previamente desconocido.
¿Debería el hecho de que el agente haya sido autenticado permitir que la transacción se realice automáticamente?
Probablemente no.
La transacción en sí misma ha cambiado el contexto de riesgo.
Una arquitectura de seguridad madura podría requerir una autorización adicional.
Por ejemplo:
Solicitudes de transacción del agente → Riesgo evaluado → Se requiere autorización humana → El humano autentica fuertemente → Procedimiento de transacción
Aquí es donde la autenticación se convierte en parte de la gobernanza del agente en lugar de simplemente una función de acceso de los empleados.
Error 6: Implementación de agentes de IA sin estrategia de personas
El despliegue de IA no es sólo un proyecto tecnológico.
Cambia la forma en que la gente trabaja.
CIO enfatiza la importancia de determinar cuándo los agentes operan de manera independiente y cuándo deben detener e involucrar a un humano. Las organizaciones también necesitan programas de gestión del cambio que ayuden a los empleados a entender los flujos de trabajo en evolución y a aprender a manejar los agentes de IA de manera efectiva.
Esto lleva a una de las preguntas más importantes en AI agente:
¿Cuándo debería detenerse la IA y preguntarle a un humano?
Los posibles desencadenantes podrían incluir:
Operaciones financieras de alto valor.
Cambios en la configuración de seguridad.
Acceso a información muy sensible.
Supresión de registros.
Creación de cuentas privilegiadas.
Transferencias de datos inusuales.
Compromisos jurídicos.
Acciones fuera de patrones de comportamiento establecidos.
La respuesta variará según la organización y la industria.
Pero la decisión debe ser tomada. antes del despliegue, no después del primer incidente grave.
El ser humano en el bucle sólo es útil si sabes qué humano está en el bucle
Hay otra dimensión en la supervisión humana que recibe menos atención.
Supongamos que un agente de IA se detiene y solicita aprobación.
Alguien hace clic en:
Aprobar.
¿Qué hemos establecido realmente?
Que alguien aprobó la solicitud.
Pero para las acciones sensibles, las organizaciones necesitan mayor confianza.
¿Fue la persona autorizada?
¿Entendieron lo que estaban aprobando?
¿Iniciaron o esperaban realmente esta petición?
¿La solicitud fue presentada por el sistema empresarial legítimo?
Estas preguntas mueven la IA agente directamente en la conversación de autenticación.
Error 7: Tratar el despliegue como la línea de meta
El despliegue de un agente de IA no es el final del proyecto.
Es el comienzo de su vida operativa.
CIO enfatiza que los agentes pueden encontrar casos de bordes e integraciones desordenadas en la producción que nunca aparecieron durante los pilotos cuidadosamente controlados. Por lo tanto, las organizaciones necesitan un modelo operativo construido en torno a la entrega continua, medición, retroalimentación y mejora.
Esto significa que las organizaciones deben evaluar continuamente:
¿El agente sigue entregando valor comercial?
¿Ha cambiado su costo?
¿Ha cambiado su comportamiento?
¿Ha cambiado el modelo subyacente?
¿Han cambiado los datos?
¿Se han ampliado sus permisos?
¿Los empleados lo usan de manera diferente?
¿Ha cambiado su perfil de riesgo?
La gobernanza de los agentes no puede ser un ejercicio de cumplimiento una vez al año.
La autonomía requiere supervisión continua.
La cuestión de seguridad detrás de los siete errores
Aunque los siete errores de CIO abordan diferentes aspectos del despliegue de IA, convergen en torno a una idea común:
La confianza debe ser controlada.
No confíe automáticamente en el caso de uso.
No confíe automáticamente en los datos.
No confíes automáticamente en el agente.
No confíe automáticamente en sus permisos.
No confíe automáticamente en las pruebas previas al despliegue.
No confíe automáticamente en las decisiones autónomas.
Y no confíe automáticamente en un agente simplemente porque fue aprobado previamente.
Esta es esencialmente una filosofía Zero Trust aplicada a la IA agente.
La confianza debe establecerse según la identidad, la autorización, el contexto y el riesgo.
Agentes AI Crear una nueva capa de identidad
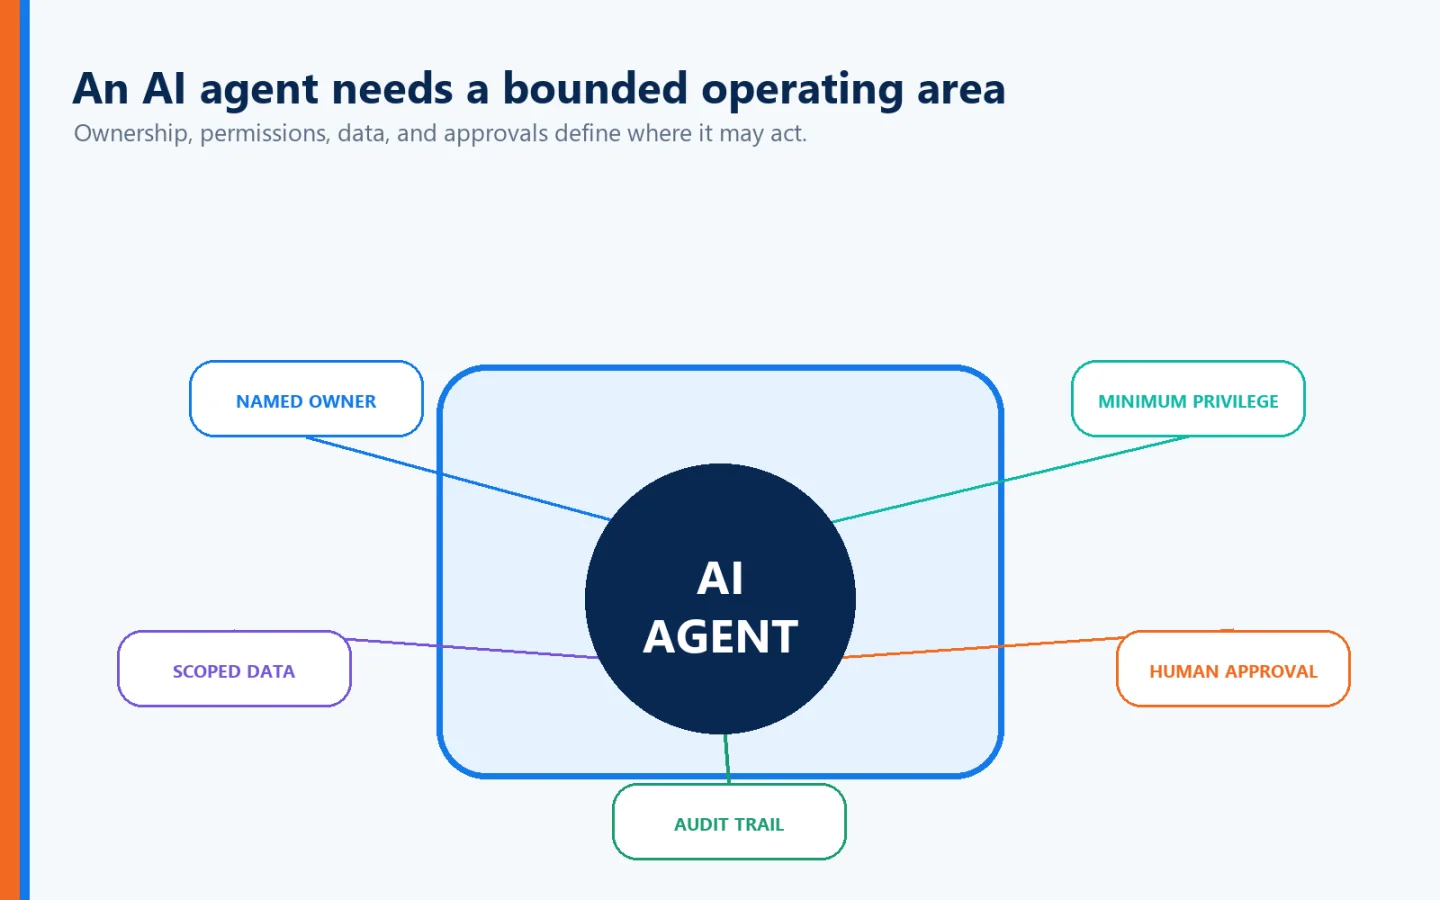
El Enterprise IAM ya era complicado antes de que llegaran los agentes de IA.
Ahora imaginen una organización que opera a cientos o miles de agentes.
Cada uno de ellos podría tener:
Una identidad.
Un dueño.
Permisos.
Acceso API.
Acceso a datos.
Autoridad delegada.
Límites de transacción.
Requisitos de aprobación humana.
Relaciones con otros agentes.
Eso crea una categoría completamente nueva de identidad de la máquina.
Por lo tanto, el modelo de seguridad necesita conectar:
Identidad humana → Identidad de agente → Autoridad delegada → Transacción
Si esa cadena se rompe en cualquier parte, la rendición de cuentas se rompe con ella.
Por qué la autenticación sin contraseña se vuelve más importante
Los agentes de IA no eliminan la necesidad de autenticar a la gente.
En muchos casos, hacen que la autenticación humana fuerte sea aún más importante.
Cuanto más alta es la autoridad que se concede a un agente, más importante es establecer la identidad del humano que:
Lo crea.
Lo autoriza.
Cambia sus permisos.
Aprueba medidas de alto riesgo.
Modifica sus políticas.
Anula sus decisiones.
Inhabilita sus salvaguardias.
Las contraseñas tradicionales no son adecuadas para llevar ese nivel de confianza.
Las contraseñas pueden ser:
Phished.
Robado.
Compartido.
Reutilizado.
Registrado con llave.
Expuesta en brechas.
Comprado a través de mercados criminales.
Cuando los agentes de IA pueden iniciar potencialmente acciones empresariales consiguientes, las credenciales de administrador comprometidas se vuelven particularmente peligrosas.
Autenticación sin contraseña elimina la contraseña reutilizable
La autenticación sin contraseña cambia la ecuación eliminando la dependencia de una contraseña reutilizable.
La autenticación puede combinar factores como:
Algo que el usuario tiene, como un dispositivo de confianza.
y
Algo que el usuario es, como la biometría verificada localmente.
Esto puede proporcionar una autenticación multifactorial fuerte sin requerir una contraseña que se pueda pulir o reutilizar.
Pero el enfoque de Identité va más allá de simplemente eliminar la contraseña.
Full Duplex Authentication® es particularmente relevante para la IA agente
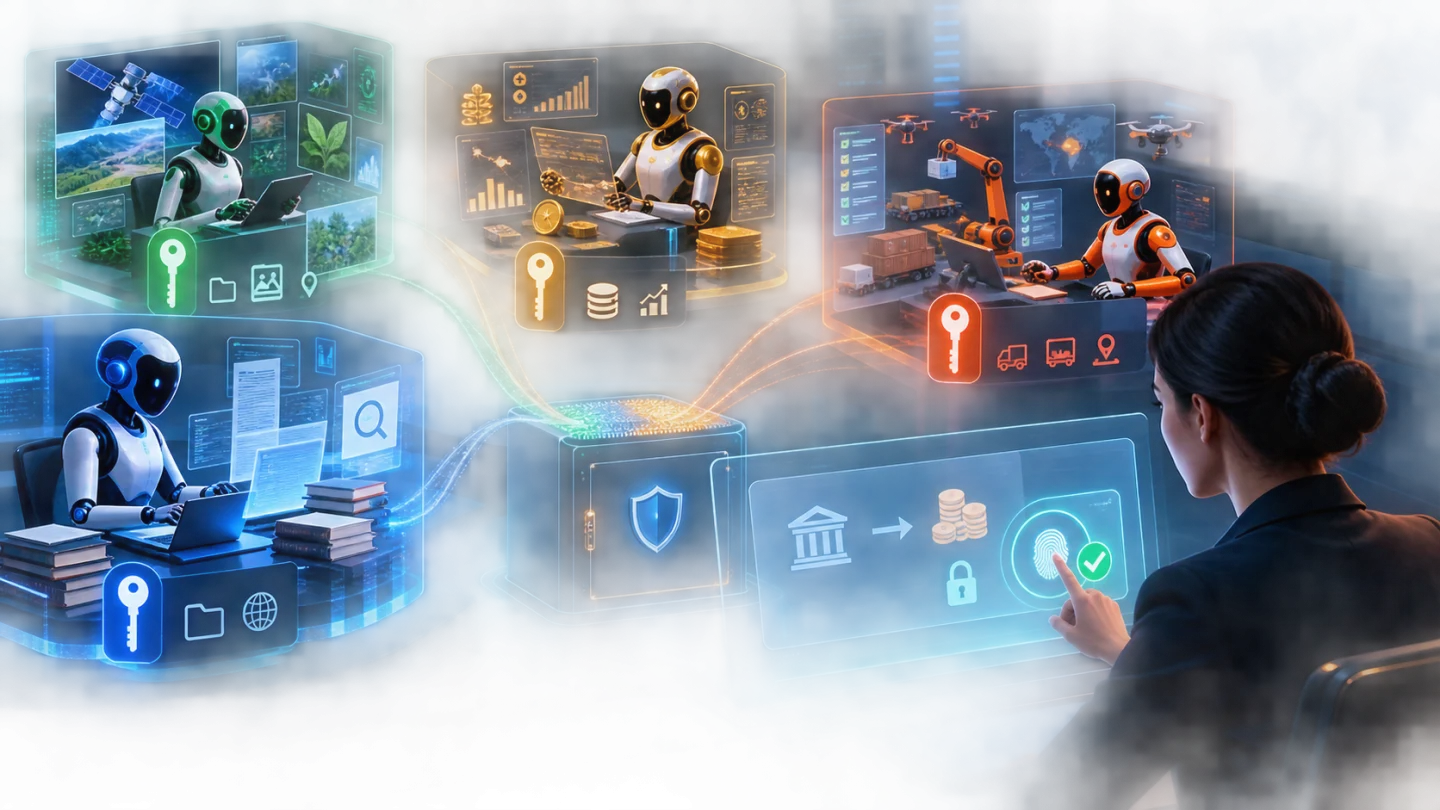
Los agentes de IA crean cadenas complejas de comunicación.
Un humano puede comunicarse con un agente.
El agente podrá comunicarse con una solicitud.
Dicha solicitud podrá comunicarse con otro servicio.
Otro agente puede involucrarse.
Eventualmente, una acción de alto riesgo puede regresar al ser humano para su autorización.
En ese momento, la autenticación debería responder más que:
"¿Es este el usuario legítimo?"
También debería contribuir a establecer:
"¿Es este el destino legítimo que solicita autorización?"
Ese es el principio detrás de la patente de Identité Full Duplex Authentication®.
La autenticación tradicional autentica principalmente al usuario al destino.
Full Duplex Authentication® establece autenticación mutua.
El usuario establece la legitimidad.
El destino legítimo establece la legitimidad.
Ambas partes participan en la relación de autenticación.
En un entorno lleno de agentes automatizados, APIs e interacciones entre máquinas, el principio se vuelve cada vez más importante:
La confianza no debe asumirse simplemente porque una petición llega de algo que parece legítimo.
La intención importa cuando AI solicita la aprobación humana
Supongamos que un agente envía a un ejecutivo una solicitud de autenticación que aprueba una transacción de $2 millones.
Una notificación genérica que dice:
¿Aprobar?
no es suficiente contexto para una decisión tan importante.
Identité puede proporcionar información contextual durante la autenticación y preguntar explícitamente:
"¿Solicitaste esta sesión de autenticación?"
En la misma pantalla, Identité puede presentar un imagen y número de verificación de tres dígitos asociado con la interacción de autenticación.
Esto ayuda a mover al usuario de la aprobación reflexiva hacia la confirmación de la intención.
Esto se vuelve especialmente valioso en un ambiente agentical.
El ser humano no debería simplemente autenticarse.
El humano debe entender por qué se están autenticando.
La biometría descentralizada reduce otro riesgo empresarial
Si la biometría se utiliza para una autenticación humana fuerte, las organizaciones también deben considerar dónde reside esa información biométrica.
Identité utiliza un arquitectura descentralizada en el que se realiza la verificación biométrica en el dispositivo de confianza del usuario.
Los datos biométricos del usuario no necesitan dejar ese dispositivo ni residir en una base de datos biométricos centralizada Identité para hacer la correspondencia.
La biometría permanece en el dispositivo del usuario.
Esto reduce la necesidad de crear otro repositorio centralizado de información de identidad altamente sensible.
Y a diferencia de una contraseña, las características biométricas no pueden ser simplemente reemplazadas si se comprometen.
La arquitectura importa.
PasswordFree® para entornos SaaS
Identité PasswordFree® es nuestra solución de autenticación sin contraseña SaaS.
PasswordFree® está diseñado alrededor de capacidades que incluyen:
autenticación sin contraseña
Patente Full Duplex Authentication®
Autenticación mutua
Autenticación de dispositivos de confianza
Verificación biométrica descentralizada
Intención de autenticación
Autenticación contextual
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Opciones de autenticación de terceros compatibles
Para las organizaciones que integran agentes de IA en los flujos de trabajo de SaaS, una autenticación fuerte puede ayudar a establecer una mayor confianza en los seres humanos que autorizan acciones sensibles.
NoPass™ para despliegues empresariales de IA
Para las organizaciones que requieren un mayor control de infraestructura e integración empresarial, Identité ofrece NoPass™, nuestra solución PaaS alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en locales o en la nube y apoya entornos empresariales que impliquen:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Esta flexibilidad de despliegue puede ser especialmente importante para los bancos, las organizaciones de salud, los organismos gubernamentales y las empresas altamente reguladas.
Los bancos, en particular, suelen preferir la implementación en las instalaciones debido a la preocupación por colocar información sensible y de clientes en entornos en la nube.
NoPass™ proporciona a las organizaciones la capacidad de mantener un mayor control sobre la infraestructura de autenticación mientras se implementa la autenticación mutua y sin contraseña.
Siete preguntas que los CIO deberían hacer antes de dar autoridad a un agente de IA
El artículo de CIO proporciona un marco excelente para pensar en el despliegue de agentes de IA. Basándose en esas lecciones, los líderes empresariales deben poder responder siete preguntas antes de trasladar a un agente a la producción:
¿Este proceso realmente requiere un agente de IA, o la automatización determinista sería más segura y más eficiente?
¿Quién es el dueño del agente y quién es responsable de sus decisiones?
¿Podemos confiar en los datos que utiliza el agente para tomar decisiones?
¿Tiene el agente sólo los permisos mínimos necesarios?
¿Podemos monitorear continuamente, restringir e inmediatamente desactivar el agente?
¿Qué decisiones requieren la intervención humana, y cómo autenticaremos fuertemente al humano que da la autorización?
¿Tenemos un modelo operativo para revisar continuamente el comportamiento, los permisos, el costo, la seguridad y el valor comercial del agente?
Si una organización no puede responder con confianza a esas preguntas, el agente probablemente no esté listo para la autonomía sin restricciones.
La perspectiva de Identité: Los agentes de IA también necesitan una confianza cero
Los agentes de IA podrían convertirse en una de las tecnologías empresariales más transformadoras desde la computación en la nube.
Pueden automatizar enormes porciones de trabajo rutinario, acelerar la toma de decisiones y permitir que las organizaciones funcionen a una escala que antes era imposible.
Pero la autonomía cambia la ecuación de seguridad.
El artículo de CIO correctamente enfatiza que el despliegue exitoso de agentes requiere planificación, propiedad, datos confiables, acceso limitado, pruebas continuas, supervisión humana y gestión del ciclo de vida.
Añadiríamos otro requisito:
La identidad fuerte debe estar bajo la autoridad del agente.
Antes de que un agente reciba autoridad:
¿Quién lo autorizó?
Antes de que cambien sus permisos:
¿Quién aprobó el cambio?
Antes de acceder a información sensible:
¿Es apropiado ese acceso?
Antes de que se ejecute una transacción de alto riesgo:
¿Necesita un humano autorizarlo?
Cuando se requiera autorización humana:
¿Es esta realmente la persona autorizada?
Y antes de que esa persona apruebe la solicitud:
¿La solicitud viene del destino legítimo?
Con Identité, la biometría puede ayudar a establecer:
"Soy el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
La autenticación contextual puede preguntar:
"¿Solicité esta sesión de autenticación?"
La imagen y el número de tres dígitos proporcionan un contexto adicional.
Y las direcciones patentadas Full Duplex Authentication®:
"¿Es este el destino legítimo?"
Combine esos controles con el menor privilegio, identidades de agentes, monitoreo del comportamiento, umbrales de aprobación humana, interruptores de corte y gobernanza continua, y las organizaciones pueden construir una base mucho más fuerte para la IA agente.
El objetivo no debe ser impedir que los agentes de IA actúen de forma autónoma.
El objetivo debe ser garantizar la autonomía existente dentro de límites claramente definidos de identidad, autoridad y responsabilidad.
Porque la pregunta más importante sobre un agente de IA no es:
"¿Qué puede hacer?"
Se trata de:
"¿Qué se debe permitir que haga, quién le dio esa autoridad, y cómo lo demostramos?"