



Por John Hertrich, CEO en Identité - Mayo 22, 2020
Fuente: Betanews
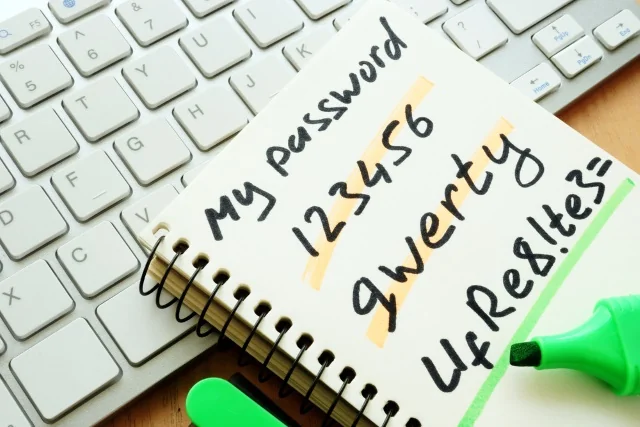
Los titulares todavía me persiguen.
Mayo 7, 2020 marcó "World Password Day", el kitschy, pero pertinente recordatorio anual para limpiar los logins que controlan el acceso a nuestras vidas modernas. Durante días, títulos como "Time to Priorize Passwords" y "Tips for Managing Your Passwords" aparecieron en noticias y consejos de expertos inundados en. "Cambie vigilantemente sus contraseñas" y "usar una contraseña diferente para cada cuenta", dijeron, como si las nuevas configuraciones de caracteres y símbolos fueran curas en lugar de frenar los ciberataques. El problema es que las contraseñas ya no nos protegen. Gartner predice que para 2022, 60 por ciento de las grandes empresas y casi todas las empresas de tamaño mediano habrán reducido su dependencia de las contraseñas a la mitad. Pero con COVID-19 que requiere que muchos de nosotros trabajemos desde casa en entornos inseguros, 60 por ciento no es suficiente, y 2022 es demasiado tarde.
Por qué seguimos usando contraseñas
Seguramente esta no es la primera vez que has leído sobre por qué necesitamos eliminar contraseñas. Los expertos en seguridad están profundamente familiarizados con sus defectos y han pedido una moratoria de contraseñas durante años. ¿Por qué, entonces, todavía están muy vivos?
La respuesta es miedo y dilación. Las empresas que almacenan nuestros datos no están priorizando la autenticación sin contraseña porque se siente como una tarea a la que hacer frente en el camino. Los sistemas de contraseñas de hoy, aunque débiles, son baratos, fáciles de crear y fáciles de seguir abrazando porque todos entendemos cómo funcionan. Los ejecutivos temen que se tome demasiado tiempo y costo para implementar nuevas medidas de seguridad, y -- jadeo... La gente tiene miedo de sacudir el status quo, pero tienen que hacerlo, y rápido si no quieren que su nombre aparezca en otros titulares populares en estos días como, "La compañía confirma la violación de datos".
Por qué las contraseñas necesitan morir
Las contraseñas son un sueño de los hackers. Seamos honestos, nadie crea una contraseña única para cada cuenta en línea. La persona promedio reutiliza cada contraseña tanto como 14 veces. Así que no es ninguna sorpresa que el informe de investigación de la brecha de datos 2019 de Verizon encontró 80% de todas las violaciones de datos relacionadas con el hacking implican contraseñas robadas. Es malo cuando los datos personales de un consumidor son hackeados, y exponencialmente peor cuando es el almacén de contraseñas corporativas. Esas contraseñas son una mercancía caliente en la web oscura -- y porque la gente reutiliza contraseñas, es como entregar directamente a un hacker la información de su tarjeta de crédito.
Las contraseñas tienen la culpa de la pérdida de ingresos. Los sitios de comercio electrónico tienen menos de un minuto para capturar el interés de un prospecto en lo que sea que están tratando de vender. Incluido en esos sesenta segundos es el tiempo que se tarda en registrar al usuario. Justo el otro día, estaba pidiendo flores en línea para mi madre. El interrogatorio comenzó en la caja con tener que registrarse y proporcionar demasiados detalles sobre mí mismo. Fue demasiado tiempo -- Tiré mi carrito y compré flores en la tienda de comestibles. Hay una correlación directa entre la experiencia del usuario y los ingresos. Si un sitio hace difícil registrarse y registrarse, los usuarios pasarán menos tiempo con el sitio -- o tal vez nunca regresar.
Las contraseñas están costando un tiempo precioso. Ah, el temido restablecimiento de contraseña ya que tiene al menos posibilidades 10. El tiempo que se pasa tratando de esperar a que un correo electrónico de restablecimiento, confirmación de SMS, y el ejercicio de tener que decidir qué contraseña para reutilizar esta vez es más que frustrante. Con un sistema sin contraseña no hay contraseñas para restablecer, recordar o ser hackeado.
Por qué puede terminar hoy
El secreto para acabar con las contraseñas para el bien está en algo que 3.3 billón de nosotros llevamos cada día: nuestros smartphones. Los teléfonos inteligentes hoy están equipados con tecnología para validar de forma segura quiénes somos, lo que crea nuevos enfoques de autenticación para los usuarios para simplificar cómo acceden a un sitio web. Más allá de acceder a un sitio web, los usuarios necesitan saber que están accediendo al sitio web correcto siendo asegurados de que no están siendo lanzados y sabiendo que nadie está en el medio escuchando su conexión. Este proceso del usuario autenticando el servidor y el servidor autenticando al usuario se llama Full Duplex Authentication.
Los sistemas de autenticación más sofisticados utilizan tres factores para validar al usuario, asegurando que confirmen estos factores: "algo que tienes, algo que eres, y algo que sabes".
Los teléfonos inteligentes sirven como el símbolo seguro "algo que usted tiene". Mientras que la biometría, ya sea por huella digital, reconocimiento facial o pronto, el escaneo de retina, proporcionan el "algo que usted es". El factor restante, "algo que usted sabe", es su nombre de usuario o identidad social. La capacidad de utilizar una de las herramientas de autenticación de usuario más seguras se puede proporcionar fácilmente a través de una aplicación descargable.
La descarga de una aplicación de este tipo se puede hacer fácil a través de un código QR mostrado en el sitio web. Una vez escaneada, la descarga es automatizada y el proceso de registro inicial comienza. Cada vez que el usuario revisa el sitio, una imagen única y un número aparece en su teléfono. El usuario confirma la imagen y el número en el sitio web con el que está en su teléfono, completando una verificación robusta, de tres factores.
Si bien los smartphones pueden facilitar la eliminación de contraseñas, una conexión hermética sigue siendo necesaria para detener las suplantaciones. Si la conexión entre el usuario y el sitio web no es impenetrable, la verificación fácil por sí sola no resolverá el problema porque los perpetradores pueden realizar ataques de hombre en medio. Los proveedores de soluciones deben adherirse a los niveles más altos de autenticación. En pocas palabras, el sitio sabe que es el usuario -- y el usuario sabe que es el sitio.
Esto puede parecer un movimiento audaz, pero los usuarios quieren una alternativa rápida, fácil y segura. Ahora existe. Es hora de un cambio en el proceso en la parte delantera para crear una mejor experiencia de usuario y detener el dolor de cabeza de la contraseña para siempre.
Terminemos con este sinsentido de contraseña ahora.